Cyberattaque des Frigos : 300 Supermarchés Touchés [2026]
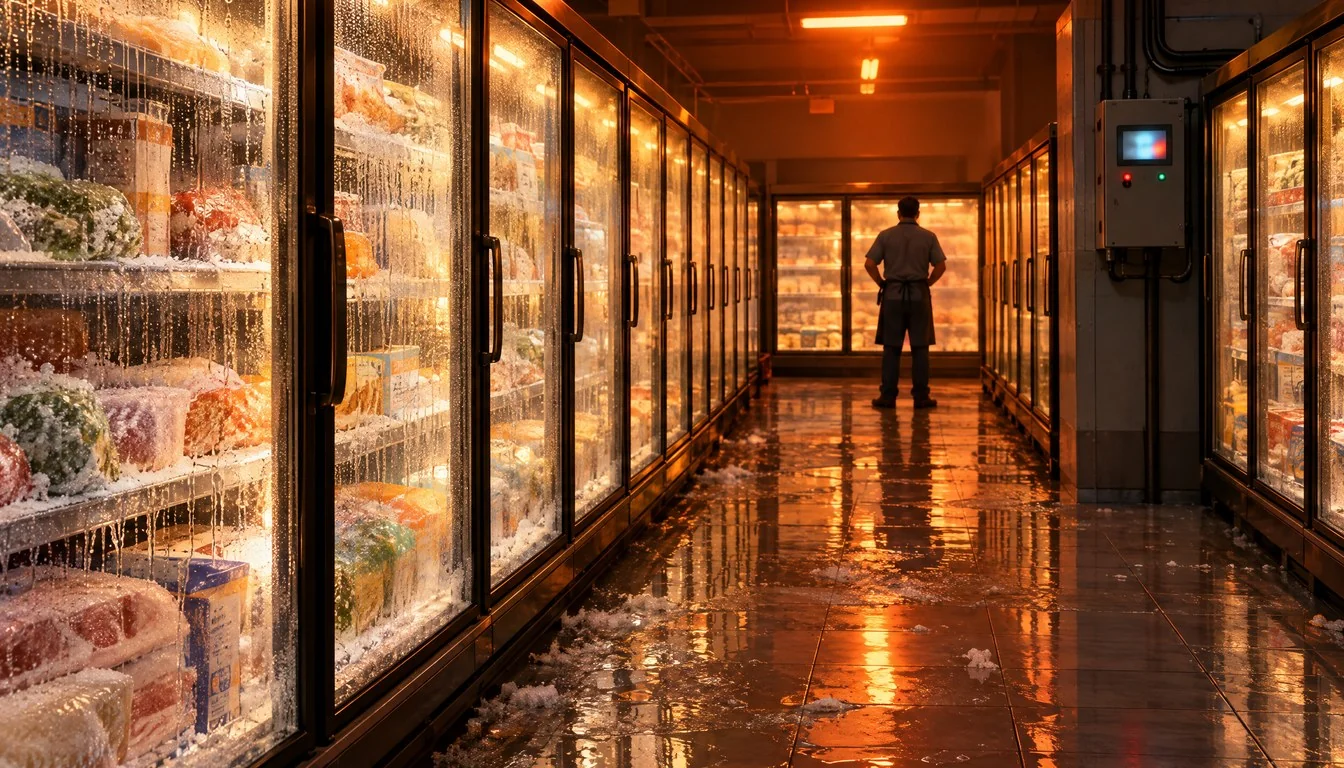
Dans la nuit de dimanche à lundi, des centaines de supermarchés français se sont réveillés avec un problème que personne n’avait anticipé : leurs frigos et congélateurs affichaient des températures de dégivrage forcées pouvant atteindre 50°C. Derrière ce dérèglement, une cyberattaque inédite visant directement les installations frigorifiques de plusieurs enseignes de la grande distribution, dont Intermarché, Coopérative U, E.Leclerc, Carrefour et Monoprix. Résultat immédiat : des tonnes de produits frais et surgelés bons pour la poubelle, et une facture qui se chiffrerait en millions d’euros selon plusieurs médias. Cette cyberattaque contre les frigos des supermarchés marque un tournant inquiétant pour la sécurité des infrastructures connectées du commerce alimentaire français.
Ne manquez aucune actu tech sur Google
Ajoutez TrendinTech France une seule fois dans l'app Google pour retrouver nos articles dans vos suggestions.
Une nuit de dimanche à lundi pas comme les autres pour la grande distribution française
C’est en arrivant pour ouvrir leurs rayons, lundi matin, que les salariés de plusieurs enseignes ont découvert l’ampleur des dégâts. Les rayons frais et surgelés d’une partie du parc de supermarchés français étaient hors service, les armoires réfrigérées et les meubles de congélation ayant basculé en mode dégivrage pendant plusieurs heures durant la nuit. Cette cyberattaque, qui a visé spécifiquement les installations frigorifiques, a été qualifiée d' »inédite » par plusieurs des distributeurs concernés et par l’agence France-Presse, qui a recueilli les premières réactions officielles lundi matin.
Le constat est similaire d’un magasin à l’autre : des capteurs qui auraient dû maintenir une chaîne du froid continue ont, au contraire, reçu l’ordre de faire grimper la température des enceintes réfrigérées. Dans plusieurs cas documentés par la presse régionale, notamment dans les Pays de la Loire, la température des congélateurs et des réfrigérateurs a été réglée à 50°C en mode dégivrage, une valeur largement supérieure aux seuils de sécurité alimentaire habituels. Les équipes sur place ont dû constater l’étendue des pertes avant même de comprendre l’origine exacte du problème.
Ce type d’incident touchant simultanément plusieurs enseignes concurrentes en une seule nuit suggère une faille commune dans la chaîne d’approvisionnement technologique de la distribution alimentaire plutôt qu’une attaque isolée contre une seule entreprise. C’est précisément cette dimension transversale qui inquiète le plus les experts en sécurité des systèmes industriels consultés par la presse ces derniers jours.
Le mode dégivrage détourné : comment les pirates ont fait grimper les frigos à 50°C
Sur le plan technique, les premiers éléments rapportés par les distributeurs et relayés par l’AFP convergent vers un scénario précis : les assaillants ont réussi à prendre la main, à distance, sur la fonctionnalité de dégivrage forcé des installations frigorifiques. Cette fonction, normalement réservée à la maintenance programmée des équipements, permet de faire temporairement grimper la température à l’intérieur des enceintes réfrigérées pour faire fondre le givre accumulé sur les évaporateurs. Détournée et activée simultanément sur un grand nombre de sites, elle transforme un outil de maintenance en arme de sabotage silencieuse.
Interrogé sur BFMTV, Thierry Cotillard, président des Mousquetaires, qui chapeaute l’enseigne Intermarché, a résumé la mécanique de l’attaque en expliquant que les pirates avaient réussi à « mettre tous nos meubles froids en mode dégivrage et à faire monter leur température à 50 degrés » à distance. Cette description confirme que l’attaque ne s’est pas limitée à perturber un système d’information classique : elle a directement manipulé des équipements physiques, avec des conséquences matérielles immédiates et irréversibles sur les stocks.
Cette cyberattaque contre les frigos illustre un phénomène que les spécialistes de la cybersécurité industrielle surveillent de près depuis plusieurs années : le basculement progressif des attaques depuis les systèmes purement informatiques (IT) vers les systèmes de contrôle opérationnel (OT) qui pilotent des équipements physiques. Un comparatif détaillé des outils de détection adaptés à ces deux mondes, EDR vs XDR en 2026, montre justement que la détection d’anomalies sur les environnements industriels reste nettement moins mature que sur les postes de travail et les serveurs classiques.
Intermarché, Coopérative U, Leclerc, Carrefour, Monoprix : le tour des enseignes touchées
Au fil de la journée de lundi, la liste des enseignes concernées par cette cyberattaque s’est allongée. Intermarché et Netto ont été les premiers réseaux cités par l’AFP, suivis par Coopérative U, dont le PDG Dominique Schelcher a lui-même confirmé l’incident sur le réseau social X, une liste d’enseignes également reprise par France 24. E.Leclerc a également confirmé des répercussions, tout en précisant l’origine du problème : le groupement a indiqué qu’une « attaque informatique » avait affecté l’un de ses fournisseurs de matériel frigorifique, provoquant des répercussions sur le fonctionnement des installations de réfrigération dans plusieurs de ses magasins.
Carrefour et Monoprix ont complété la liste des enseignes touchées, selon des confirmations de distributeurs rapportées par l’AFP. La presse régionale, notamment dans l’Est de la France via le quotidien DNA, a également fait état de magasins concernés en Alsace, preuve que l’incident ne s’est pas limité à une seule zone géographique mais a frappé le territoire national de façon diffuse. Cette dispersion géographique, combinée à la diversité des enseignes touchées, confirme que la faille provient d’un point commun situé en amont de la chaîne, plutôt que d’une vulnérabilité propre à chaque distributeur.
Il est important de noter que l’ampleur exacte varie sensiblement selon les sources et selon l’enseigne. Certains magasins ont été totalement privés de réfrigération fonctionnelle pendant plusieurs heures, tandis que d’autres sites du même réseau n’ont signalé aucune perturbation. Cette hétérogénéité rend d’autant plus difficile l’établissement d’un bilan nationalconsolidé, chaque enseigne communiquant ses propres chiffres au fil des heures.
Combien de magasins sont réellement concernés ? Les chiffres qui divergent
Établir un décompte précis du nombre total de magasins touchés par cette cyberattaque s’avère complexe, les chiffres évoluant au fil des communications officielles. Selon un premier bilan transmis par Intermarché et Netto à l’AFP, au moins 300 points de vente auraient été affectés par le piratage. Un autre bilan, également sourcé par l’AFP et relayé par Yahoo Finance France, évoque plutôt une estimation initiale de 150 à 200 magasins Intermarché, assortie de « moins d’une centaine » de points de vente pour Coopérative U, un chiffre que d’autres relais ont au contraire présenté comme « plus de 100 » établissements affectés pour la même enseigne.
Le tableau ci-dessous récapitule les estimations disponibles à la mi-journée de lundi, en les attribuant à leurs sources respectives, puisqu’aucun bilan consolidé unique n’a encore été publié par les autorités ou par un organisme fédérant l’ensemble des enseignes.
| Enseigne | Estimation du nombre de magasins touchés | Source citée |
|---|---|---|
| Intermarché / Netto | Au moins 300 points de vente (premier bilan) ; 150 à 200 magasins selon une autre estimation | AFP, relayée par Le Figaro, France 24 et Yahoo Finance France |
| Coopérative U | Plus de 100 magasins selon un bilan ; moins d’une centaine selon un autre | AFP, relayée par France 24 et Yahoo Finance France |
| Carrefour | Environ 80 supermarchés | Confirmation du distributeur rapportée par l’AFP |
| Monoprix | Environ 30 magasins | Confirmation du distributeur rapportée par l’AFP |
| E.Leclerc | Plusieurs magasins touchés, nombre précis non communiqué | Déclaration d’E.Leclerc à l’AFP |
Cette dispersion des chiffres n’enlève rien à la gravité de l’incident : même dans son estimation la plus basse, cette cyberattaque contre les frigos des supermarchés touche plusieurs centaines de points de vente répartis sur l’ensemble du territoire français, ce qui en fait l’un des incidents de cybersécurité les plus étendus jamais recensés dans le commerce de détail en France.
Danfoss dans la ligne de mire : la piste du fournisseur de systèmes frigorifiques
Plusieurs médias, dont RTL et le quotidien DNA, ont identifié la technologie à l’origine de la vulnérabilité exploitée : il s’agirait d’une ancienne version d’un logiciel de contrôle associé au fabricant danois Danfoss, acteur reconnu de l’équipement frigorifique utilisé dans de nombreuses grandes surfaces à travers l’Europe. Cette piste technique corrobore la déclaration d’E.Leclerc selon laquelle l’attaque aurait d’abord visé « l’un de ses fournisseurs de matériel frigorifique » avant de se propager aux installations des magasins eux-mêmes.
Ce mode opératoire, s’il se confirme, illustre un schéma désormais classique dans la cybersécurité industrielle : plutôt que d’attaquer directement chaque enseigne, qui dispose généralement de ses propres défenses informatiques, les attaquants ciblent un fournisseur technologique commun, capable de toucher simultanément des dizaines d’entreprises clientes. C’est le même principe qui sous-tend les attaques dites « de la chaîne d’approvisionnement logicielle », un sujet sur lequel les équipes de sécurité des grandes entreprises françaises sont de plus en plus sensibilisées, notamment dans le cadre de leurs obligations de sauvegarde et de conformité réglementaire liées au RGPD et à la protection des données, même si, dans ce cas précis, aucune donnée personnelle ne semble avoir été compromise.
À ce stade, aucune information officielle ne permet de confirmer si Danfoss lui-même a été directement piraté, ou si une version obsolète et non mise à jour de son logiciel de supervision, installée chez certains distributeurs ou intégrateurs, a simplement constitué le point d’entrée exploité par les attaquants. Cette nuance est importante : elle distingue une faille logicielle générique, potentiellement présente chez de nombreux clients dans toute l’Europe, d’une compromission ciblée du fabricant lui-même.
« D’une extrême gravité » : les réactions des dirigeants de la distribution
Les dirigeants des enseignes concernées n’ont pas tardé à réagir publiquement, avec des mots qui traduisent la rareté et la portée de cette cyberattaque. Dès les premières heures, Dominique Schelcher, PDG de Coopérative U, a publié sur X : « Une cyberattaque touche depuis cette nuit les installations de production de froid de plusieurs magasins de notre réseau Coopérative U », confirmant ainsi officiellement l’incident avant même que les médias, dont franceinfo, n’en détaillent l’ampleur.
Dans une déclaration plus large reprise par l’AFP et Yahoo Finance France, Dominique Schelcher a qualifié l’attaque en des termes sans équivoque : « S’attaquer à des équipements essentiels à la conservation des produits frais et à l’approvisionnement alimentaire des Français est d’une extrême gravité et est inédit. » Il a ajouté que « nos équipes sont pleinement mobilisées, en lien avec les frigoristes, pour rétablir la situation au plus vite », signalant une mobilisation technique immédiate pour limiter la casse sur le reste de la journée.
Du côté d’E.Leclerc, la communication transmise à l’AFP a confirmé qu' »une attaque informatique [qui] a affecté l’un de ses fournisseurs de matériel frigorifique » était à l’origine des perturbations observées dans plusieurs magasins du réseau. Cette formulation, plus technique que celle de Coopérative U, met l’accent sur la responsabilité du fournisseur tiers plutôt que sur une faille propre aux systèmes internes de l’enseigne, une nuance qui pourrait avoir son importance dans les suites judiciaires et contractuelles de l’affaire.
Pas de données personnelles volées, mais un risque réel pour la sécurité alimentaire
Un point rassure néanmoins les distributeurs et les autorités : selon les éléments communiqués jusqu’ici, cette cyberattaque n’a pas entraîné de vol de données personnelles ou de données de paiement. Contrairement à de nombreux incidents de cybersécurité touchant le commerce de détail, où les bases de clients et les numéros de cartes bancaires sont souvent la cible numéro un, cette attaque s’est concentrée exclusivement sur la manipulation physique des équipements de réfrigération.
Cela ne signifie pas pour autant que l’incident est sans conséquence sur la sécurité des consommateurs. La rupture de la chaîne du froid, même temporaire, pose une question de sécurité alimentaire que les enseignes ont dû traiter en urgence lundi : tout produit frais ou surgelé ayant dépassé les seuils de température réglementaires doit être retiré de la vente et détruit, par principe de précaution, même si sa consistance ou son apparence semble intacte. C’est exactement ce qu’a indiqué Intermarché à l’AFP, précisant que les magasins touchés devraient « jeter tous les produits » frais et surgelés concernés par la panne.
Cette distinction entre absence de fuite de données et impact physique direct illustre une réalité que les responsables de la cybersécurité industrielle répètent depuis des années : dans les environnements OT, l’enjeu prioritaire n’est pas la confidentialité mais la disponibilité et l’intégrité physique des opérations. Une cyberattaque qui ne vole aucune donnée peut malgré tout coûter plus cher en pertes matérielles directes qu’une fuite de données classique.
Une enquête ouverte à Paris : ce que l’on sait du dossier judiciaire
Comme c’est désormais systématique pour les incidents de cette ampleur touchant des infrastructures sensibles, une enquête a été ouverte à Paris. Les éléments publiés à ce stade indiquent que les investigations devront déterminer le point d’entrée exact utilisé par les attaquants, l’étendue réelle des systèmes compromis, ainsi que l’identité des responsables. Aucune revendication n’a été rapportée par les médias au moment de la publication de cet article, et aucune piste précise sur l’origine géographique ou l’identité du ou des groupes impliqués n’a été confirmée publiquement.
Le fait que l’enquête se concentre, selon les informations disponibles, sur une intrusion technique sans vol de données personnelles pourrait orienter les investigateurs vers des motivations de sabotage ou de démonstration de force plutôt que vers une opération de cybercriminalité financière classique type rançongiciel, bien qu’aucune hypothèse n’ait été officiellement privilégiée à ce stade par les autorités.
Pourquoi les systèmes OT de la grande distribution sont une cible si fragile
Cette cyberattaque contre les frigos des supermarchés met en lumière une faiblesse structurelle bien connue des spécialistes de la cybersécurité industrielle : les systèmes de contrôle opérationnel (OT), qui pilotent des équipements physiques comme les installations frigorifiques, sont souvent beaucoup moins surveillés et moins fréquemment mis à jour que les systèmes informatiques classiques. Un distributeur peut investir massivement dans la protection de son système de caisse ou de son site e-commerce, tout en laissant fonctionner, parfois pendant des années, des automates de supervision frigorifique sur des versions logicielles jamais mises à niveau.
Plusieurs facteurs expliquent cette fragilité récurrente : un cycle de vie matériel de quinze à vingt ans bien au-delà du support logiciel standard, une connectivité à distance croissante qui ouvre de nouvelles portes d’entrée, et un manque de supervision dédiée, les équipes de maintenance technique étant souvent moins formées aux enjeux de cybersécurité que les équipes informatiques classiques.
Cette problématique rejoint des enjeux plus larges de résilience des infrastructures numériques critiques, que l’on retrouve également dans la gestion des environnements cloud utilisés pour piloter des flottes d’équipements connectés à distance, à l’image des architectures sans serveur comparées dans notre analyse Lambda vs Azure Functions vs Cloud Run, où la disponibilité et la segmentation des accès sont également des critères de choix déterminants.
Le rôle croissant de l’IoT dans la supervision frigorifique
La généralisation des capteurs connectés dans les installations frigorifiques a permis des gains réels d’efficacité énergétique ces dernières années. Mais cette même connectivité, lorsqu’elle n’est pas accompagnée d’une segmentation réseau stricte entre supervision et reste du système d’information, transforme chaque capteur en point d’entrée potentiel. Des outils d’analyse comportementale assistée par intelligence artificielle, comme ceux que l’on commence à intégrer via des modèles tels que Mistral Large 4 via l’API, pourraient à terme aider à détecter plus tôt ce type d’anomalie, mais leur adoption dans les environnements OT industriels reste aujourd’hui marginale.
Cybersécurité IT vs cybersécurité OT : un fossé que l’attaque met en lumière
Pour bien comprendre pourquoi cette cyberattaque a pu produire un effet aussi massif et aussi rapide, il faut distinguer clairement la logique de la cybersécurité informatique traditionnelle (IT) de celle qui s’applique aux systèmes de contrôle industriel (OT), dont font partie les installations frigorifiques des supermarchés. Le tableau suivant synthétise les principales différences entre ces deux approches.
| Critère | Sécurité IT (bureautique, cloud) | Sécurité OT (frigos, capteurs, automates) |
|---|---|---|
| Objectif prioritaire | Confidentialité et intégrité des données | Disponibilité et sécurité physique des opérations |
| Cycle de mise à jour | Fréquent, souvent automatisé (jours à semaines) | Lent, matériel parfois en service depuis plus de dix ans |
| Outils de détection | EDR/XDR matures, largement déployés | Supervision dédiée encore rare dans le commerce de détail |
| Conséquence d’un piratage | Fuite de données, demande de rançon | Dommage matériel direct, rupture de chaîne du froid |
| Exemple concret | Vol de bases de données clients | Dégivrage forcé des frigos observé le 12 octobre 2026 |
Ce fossé n’est pas propre à la distribution alimentaire : on le retrouve dans l’énergie, l’eau, les transports ou encore la santé, partout où des systèmes physiques critiques sont désormais pilotés par des logiciels connectés. Mais le secteur de la grande distribution présente une particularité aggravante : la très forte dépendance à une poignée de fournisseurs d’équipements partagés par l’ensemble des enseignes, ce qui démultiplie l’impact d’une faille unique.
Un signal d’alarme pour la directive NIS2 et la résilience des infrastructures critiques
Cette cyberattaque intervient alors que les entreprises européennes, y compris dans des secteurs jusqu’ici peu habitués à de fortes contraintes réglementaires en matière de cybersécurité, doivent progressivement se mettre en conformité avec la directive européenne NIS2, dont l’objectif est précisément de renforcer la résilience des infrastructures jugées essentielles face aux cybermenaces. La distribution alimentaire n’est pas toujours perçue comme un secteur critique au même titre que l’énergie ou la santé, mais un incident comme celui qui vient de toucher Intermarché, Coopérative U, Leclerc, Carrefour et Monoprix pourrait changer cette perception chez les régulateurs.
Notre comparatif sur les exigences croissantes posées par NIS2 et DORA rappelle que ces cadres réglementaires imposent désormais des obligations de détection et de notification d’incident qui s’étendent de plus en plus souvent aux fournisseurs tiers critiques, exactement le type d’acteur pointé du doigt par E.Leclerc dans cette affaire. Si la piste du fournisseur de matériel frigorifique se confirme, cet incident pourrait devenir un cas d’école cité dans les futures discussions réglementaires sur l’extension du périmètre de la directive aux chaînes d’approvisionnement industrielles du commerce de détail.
Pour l’instant, rien n’indique que la distribution alimentaire soit explicitement visée par une extension immédiate du champ d’application de NIS2 en France. Mais le précédent créé par cette attaque, documenté publiquement par de nombreux médias nationaux, pourrait accélérer les débats sur ce point dans les prochains mois.
L’impact financier et logistique pour les distributeurs français
Sur le plan strictement financier, Le Figaro évoque, dans son analyse de l’affaire, des pertes se chiffrant en plusieurs millions d’euros pour l’ensemble des enseignes concernées, un montant qui reste à ce stade une estimation globale et non un chiffrage définitif et vérifié chaîne par chaîne. RTL avance une estimation similaire dans son propre compte-rendu de la situation. Ces pertes recouvrent plusieurs catégories de coûts bien distinctes : la valeur marchande des produits frais et surgelés détruits, le coût de la remise en état des installations frigorifiques, le temps de travail mobilisé en urgence par les équipes techniques et les frigoristes, et potentiellement un manque à gagner commercial lié à l’indisponibilité de rayons entiers pendant plusieurs heures, voire plusieurs jours pour les magasins les plus touchés.
Au-delà du coût immédiat, cette cyberattaque pourrait avoir des répercussions sur les primes d’assurance cyber des enseignes concernées, un phénomène déjà observé dans d’autres secteurs après des incidents comparables. Les assureurs spécialisés dans le risque cyber suivent ce type d’affaire de près, car elle illustre une catégorie de sinistre encore nouvelle pour leurs modèles actuariels : le dommage matériel massif causé par une intrusion purement numérique, sans destruction physique directe par un tiers humain sur site.
Pour les fournisseurs de technologies frigorifiques comme Danfoss, cité par plusieurs médias dans cette affaire, l’impact pourrait également se traduire par une pression commerciale accrue de leurs clients distributeurs, désormais susceptibles d’exiger des garanties de sécurité renforcées, des audits de code et des cycles de mise à jour plus courts pour l’ensemble de leur parc installé en France et en Europe.
Historique : une tendance mondiale aux attaques contre les infrastructures physiques connectées
Cette cyberattaque contre les systèmes frigorifiques ne surgit pas de nulle part. Depuis plusieurs années, les experts en cybersécurité industrielle alertent sur la multiplication des incidents touchant des équipements physiques connectés plutôt que de simples bases de données, un phénomène déjà observé à des degrés divers dans l’énergie, l’eau potable et la santé.
Ce qui distingue l’incident du 12 octobre 2026, c’est son ampleur dans un secteur jusqu’ici relativement épargné par ce type de menace physique : la grande distribution alimentaire. Les enseignes françaises avaient déjà connu des incidents de cybersécurité par le passé, le plus souvent sous forme de fuites de données clients ou de rançongiciels bloquant des systèmes de caisse, mais rarement sous la forme d’une manipulation directe et coordonnée d’équipements physiques, touchant plusieurs enseignes concurrentes en une seule nuit. Cette nouveauté s’explique en grande partie par la numérisation accélérée des équipements de maintenance énergétique dans le commerce de détail, une tendance qui a aussi, mécaniquement, élargi la surface d’attaque disponible pour des acteurs malveillants.
Ce que cette cyberattaque va changer pour la sécurité des magasins en France : nos prédictions
Sur la base des éléments connus à ce jour, plusieurs évolutions nous semblent probables dans les mois qui suivront cette cyberattaque contre les frigos des supermarchés français.
- Une accélération des audits de cybersécurité portant spécifiquement sur les systèmes OT et les équipements frigorifiques connectés dans l’ensemble des grandes enseignes françaises, et pas seulement chez celles directement touchées lundi.
- Une pression accrue sur les fournisseurs d’équipements industriels, à commencer par les fabricants de systèmes frigorifiques, pour qu’ils garantissent des cycles de mise à jour logicielle plus courts et des audits de sécurité réguliers de leurs solutions de supervision à distance.
- Une généralisation progressive de la segmentation réseau entre les systèmes informatiques classiques (caisses, sites web, CRM) et les systèmes de contrôle opérationnel pilotant les équipements physiques, afin qu’une faille sur l’un ne puisse plus se propager automatiquement vers l’autre.
- Un développement probable de l’offre de cyber-assurance spécifiquement dédiée aux pertes de stock alimentaire liées à des incidents numériques, un segment de risque jusqu’ici peu couvert par les polices classiques.
- Un débat réglementaire renouvelé sur l’extension du périmètre de la directive NIS2 à des secteurs comme la distribution alimentaire, aujourd’hui en marge du cœur de cible historique de ce texte européen.
Ces prédictions restent des hypothèses d’évolution fondées sur l’ampleur inédite de l’incident et sur les tendances déjà observées dans d’autres secteurs ayant subi des attaques comparables contre leurs infrastructures physiques connectées. Rien ne garantit à ce stade que l’ensemble de ces mesures sera effectivement adopté, ni dans quel délai.
Questions fréquentes
Quelles enseignes de supermarchés ont été touchées par la cyberattaque du 12 octobre 2026 ?
Selon les informations rapportées par l’AFP et reprises par plusieurs médias, les enseignes concernées par cette cyberattaque contre les installations frigorifiques sont Intermarché, Netto, Coopérative U, E.Leclerc, Carrefour et Monoprix, avec des niveaux d’impact variables selon les magasins et les régions.
Comment les pirates ont-ils fait monter la température des frigos à 50°C ?
D’après les déclarations de Thierry Cotillard, président des Mousquetaires, les attaquants ont pris le contrôle à distance de la fonction de dégivrage forcé des installations frigorifiques, normalement utilisée pour la maintenance, et l’ont activée pour faire grimper la température des meubles froids jusqu’à 50°C.
Combien de magasins sont concernés au total en France ?
Les chiffres divergent selon les sources : au moins 300 points de vente pour Intermarché et Netto selon un premier bilan, 150 à 200 selon un autre, plus de 100 pour Coopérative U selon l’AFP, environ 80 pour Carrefour et une trentaine pour Monoprix. Aucun bilan national consolidé unique n’a encore été publié.
Des données personnelles ou bancaires ont-elles été volées pendant l’attaque ?
Non, selon les informations disponibles à ce jour, l’incident n’a pas entraîné de vol de données personnelles ou de paiement. L’attaque s’est concentrée exclusivement sur la manipulation des équipements frigorifiques physiques.
Qui est derrière cette cyberattaque contre les frigos des supermarchés ?
À ce stade, aucune revendication ni identification officielle des auteurs de l’attaque n’a été communiquée publiquement. Une enquête a été ouverte à Paris pour déterminer l’origine exacte de l’intrusion.
Quel est le lien entre cette attaque et le fabricant Danfoss ?
Plusieurs médias, dont RTL et le quotidien DNA, ont rapporté que la technologie concernée serait une ancienne version d’un logiciel de contrôle associé au fabricant danois d’équipements frigorifiques Danfoss. Cette information n’a toutefois pas été confirmée dans le détail par une source officielle indépendante à ce jour.
Que risquent les consommateurs ayant acheté des produits dans les magasins touchés ?
Les enseignes concernées ont indiqué retirer de la vente et détruire les produits frais et surgelés ayant été exposés à une rupture de la chaîne du froid, par principe de précaution sanitaire, afin de limiter tout risque pour les consommateurs.
Cette cyberattaque pourrait-elle se reproduire dans d’autres pays européens ?
Si la faille provient effectivement d’un logiciel de supervision frigorifique largement répandu en Europe, comme le suggèrent plusieurs médias, rien n’exclut qu’un scénario comparable touche d’autres chaînes de distribution hors de France utilisant des équipements similaires, d’où l’attention croissante portée à ce dossier par les autorités de cybersécurité européennes.
Related Coverage
Camille Rousseau
Camille Rousseau est analyste cybersécurité chez TrendinTech, où elle écrit sur les fuites de données, les vulnérabilités, les rançongiciels et la dimension géopolitique de la sécurité numérique. Avant de rejoindre le journalisme, elle a travaillé comme consultante en sécurité des systèmes d'information dans le secteur bancaire français, puis a collaboré à ZDNet France et à LeMagIT. Camille est diplômée d'un master en sécurité des systèmes d'information de l'Université de Rennes et suit de près les travaux de l'ANSSI et du CERT-FR. Elle se rend chaque année au Forum InCyber de Lille et aux Assises de la cybersécurité à Monaco, où elle échange avec RSSI et chercheurs. Camille veut offrir à ses lecteurs un regard posé et documenté sur des menaces trop souvent traitées à coups de gros titres.
Tous les articles de Camille Rousseau (3)Related Articles
Cyberattaque Danfoss : 5 Questions Sans Réponse [2026]
Fuite de Données CAF : 1,2 Million de Dossiers Exposés [2026]