Cyberattaque Danfoss : 5 Questions Sans Réponse [2026]
Deux jours après la cyberattaque qui a transformé les chambres froides de centaines de supermarchés français en étuves, les enquêteurs et les distributeurs n’ont toujours pas de réponses définitives sur l’identité des attaquants, l’ampleur réelle des dégâts ni la faille technique exacte exploitée. L’attaque, survenue dans la nuit du dimanche 11 au lundi 12 octobre 2026, a visé les systèmes de régulation frigorifique connectés d’environ 150 à 200 magasins Intermarché, ainsi que près de 100 points de vente Coopérative U, selon les informations recoupées par plusieurs médias français. Cinq questions structurent désormais le débat : qui a fait le coup, combien de magasins sont vraiment touchés, comment la faille a opéré, quel est le coût financier, et que va décider la justice. Cet article d’analyse fait le point, sans céder à la spéculation sur ce que les enquêteurs n’ont pas encore confirmé.
Ne manquez aucune actu tech sur Google
Ajoutez TrendinTech France une seule fois dans l'app Google pour retrouver nos articles dans vos suggestions.
Ce que l’on sait de la cyberattaque frigos au 13 octobre 2026
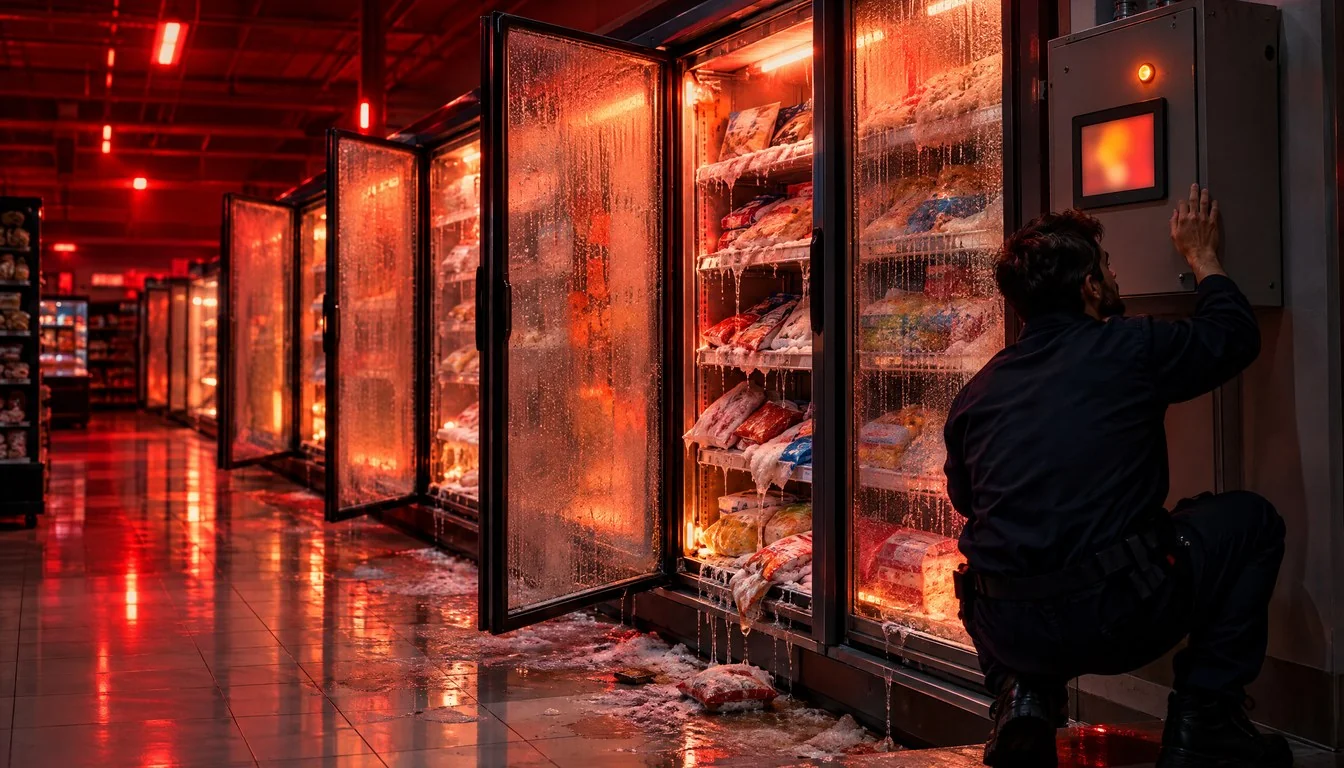
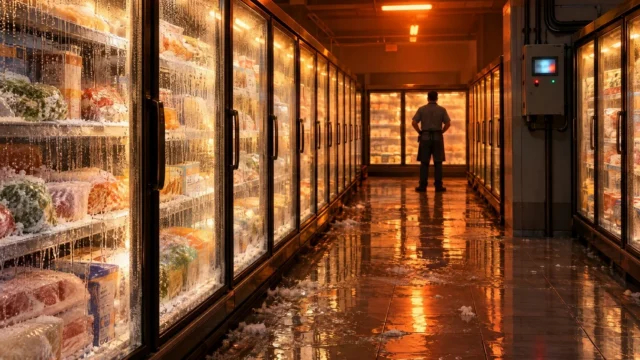
Les faits, tels que confirmés par les enseignes elles-mêmes et relayés par franceinfo, sont désormais établis sur leur noyau dur. Durant la nuit du 11 au 12 octobre 2026, des attaquants non identifiés ont pris le contrôle à distance des systèmes de pilotage frigorifique installés dans des centaines de magasins Intermarché, Netto et Coopérative U. Le mode opératoire décrit par les distributeurs est précis : un déclenchement forcé du cycle de dégivrage, maintenu en continu, qui a fait grimper la température des congélateurs et des chambres froides jusqu’à 50°C dans de nombreux points de vente. Les produits frais et surgelés exposés à cette hausse de température ont dû être jetés, enseigne après enseigne, dès l’ouverture des magasins le lundi matin.
Le point commun entre toutes les enseignes touchées est un seul fournisseur technologique : la société danoise Danfoss, dont le logiciel de pilotage frigorifique équipe une large partie de la grande distribution française et européenne. C’est ce point de centralisation qui explique pourquoi une seule faille a pu toucher simultanément des enseignes concurrentes comme Intermarché et Coopérative U. Des médias évoquent également E.Leclerc, Monoprix et Carrefour parmi les enseignes potentiellement concernées, mais le périmètre exact pour chacune de ces chaînes n’est pas confirmé de façon homogène à ce stade, et il convient de rester prudent sur ces chiffres.
Cette cyberattaque s’inscrit dans la continuité d’une tendance déjà documentée : les systèmes de technologie opérationnelle (OT), longtemps considérés comme isolés des réseaux informatiques classiques, sont devenus une cible de choix pour des attaquants qui cherchent un impact physique immédiat plutôt qu’un simple vol de données. Pour mieux comprendre l’ampleur de cet épisode, il est utile de le relire à la lumière de la première analyse publiée sur cette cyberattaque, qui détaillait le nombre de magasins touchés dès les premières heures.
Question 1 : qui a orchestré la cyberattaque des frigos ?
C’est la question qui domine toutes les autres, et c’est aussi celle pour laquelle il n’existe, à ce jour, strictement aucune réponse officielle. Aucun groupe n’a revendiqué l’attaque et aucun auteur présumé n’a été identifié publiquement, selon les informations disponibles au 13 octobre 2026. Ni la nature de l’attaquant (groupe criminel organisé, acteur étatique, hacktiviste isolé), ni sa motivation (gain financier via une demande de rançon, déstabilisation, démonstration de force technique) ne peuvent être établies à partir des éléments rendus publics.
Cette absence de revendication est en elle-même un signal. Dans la majorité des cyberattaques à but lucratif contre des infrastructures critiques ces dernières années, une revendication accompagnée d’une demande de rançon intervient généralement dans les 24 à 72 heures suivant la découverte de l’incident, le temps que les attaquants établissent le contact avec la victime via un portail de négociation ou un message chiffré. Le silence prolongé peut indiquer plusieurs scénarios distincts : une opération de reconnaissance ou de test de faille sans intention de monétisation immédiate, une négociation déjà engagée en coulisses et maintenue confidentielle par les distributeurs, ou encore un acteur qui privilégie la discrétion pour éviter d’attirer l’attention des autorités avant d’avoir exploité d’autres cibles utilisant le même logiciel Danfoss.
Sans attribution confirmée, toute spéculation sur l’identité des attaquants relève de la conjecture. Ce que l’on peut affirmer avec certitude, c’est que l’attaque a nécessité une connaissance technique précise du protocole de communication utilisé par les systèmes de régulation Danfoss déployés dans ces enseignes, ce qui pointe vers un travail de reconnaissance préalable plutôt qu’une attaque opportuniste menée au hasard.
Question 2 : combien de magasins sont réellement touchés ?
Le chiffre le plus solide, cité par Euronews et repris par plusieurs titres régionaux, fait état d’environ 150 à 200 magasins Intermarché affectés, auxquels s’ajoutent près de 100 points de vente Coopérative U. C’est un chiffre confirmé par les enseignes elles-mêmes, ce qui en fait la base la plus fiable disponible pour l’instant.
Au-delà de ce socle, l’incertitude demeure. Plusieurs médias mentionnent E.Leclerc, Monoprix et Carrefour parmi les enseignes concernées, mais sans que le nombre exact de magasins touchés chez chacune de ces chaînes fasse consensus entre les sources. Un journal régional évoque par ailleurs des supermarchés picards parmi les points de vente affectés, ce qui confirme une diffusion géographique qui dépasse l’Île-de-France et les grandes métropoles. Aucune source n’a pour l’instant confirmé le nombre exact de magasins touchés hors de France, alors que plusieurs enseignes concernées opèrent aussi en Belgique, en Espagne ou au Portugal avec potentiellement le même fournisseur Danfoss.
Ce flou sur le périmètre exact illustre une difficulté récurrente dans la communication de crise après une cyberattaque d’ampleur : chaque enseigne communique sur son propre réseau de magasins, sans qu’un organisme central ne consolide un chiffre national unique et vérifié. Tant que la Coopérative U, Intermarché et les autres chaînes concernées ne publieront pas de bilan consolidé, le chiffre de 150 à 200 magasins Intermarché et 100 magasins Coopérative U reste la référence la plus citée, mais probablement partielle.
Question 3 : comment une faille Danfoss a-t-elle paralysé des centaines de frigos ?
Le mécanisme technique rapporté par les distributeurs eux-mêmes est le déclenchement à distance d’un mode de dégivrage forcé et maintenu. Dans un système de réfrigération commerciale normal, le dégivrage est une phase courte et programmée : la chambre froide ou le meuble réfrigéré chauffe brièvement pour faire fondre le givre accumulé sur les évaporateurs, avant de revenir immédiatement en mode de refroidissement. En prenant le contrôle du logiciel de supervision Danfoss qui pilote ce cycle à distance, sur un ensemble de magasins, les attaquants ont pu maintenir ce mode de dégivrage de façon prolongée, empêchant le retour au froid et laissant la température grimper jusqu’à 50°C, selon les informations rapportées par Les Numériques, qui qualifie l’épisode d’inédit et d’une extrême gravité.
Ce qui reste non confirmé à ce stade, c’est la version exacte du logiciel concerné et la nature précise de la vulnérabilité exploitée. Certaines informations évoquent des installations fonctionnant sur une version antérieure à la version 4 du logiciel, mais ce point n’est pas confirmé par l’ensemble des sources et doit être traité avec prudence. Ce qui est en revanche structurellement vérifiable, c’est le modèle de déploiement : une large partie de la chaîne du froid de la distribution alimentaire française repose sur une poignée de fournisseurs de systèmes de supervision à distance, ce qui crée un point de défaillance unique quand la supervision à distance elle-même devient le vecteur d’attaque. C’est exactement le même type de risque que celui documenté dans les comparatifs d’outils de défense périmétrique, où la différence entre une solution EDR classique et une approche XDR plus large devient déterminante dès que l’attaque vise des équipements industriels connectés plutôt que des postes de travail.
Question 4 : quelle est la facture pour la distribution alimentaire ?
Le seul chiffre financier précis et localisé disponible à ce jour provient de Haguenau, dans le Bas-Rhin, où deux enseignes ont chiffré leurs pertes combinées à 270 000 euros, selon des informations rapportées par RTL. Ce montant correspond à la perte de marchandises fraîches et surgelées jetées dans ces deux seuls magasins, un échantillon local qui donne un ordre de grandeur mais ne permet en aucun cas d’extrapoler un total national fiable.
Avec environ 250 à 300 magasins confirmés touchés entre Intermarché et Coopérative U, et en supposant, à titre d’illustration uniquement, un ordre de grandeur de pertes comparable à celui observé à Haguenau pour chaque site, le total national pourrait théoriquement se chiffrer en dizaines de millions d’euros. Mais il s’agit là d’une pure extrapolation arithmétique, pas d’un chiffre confirmé par une source, car l’ampleur de la perte dépend fortement de la durée exacte de la panne dans chaque magasin, du type de produits stockés et du moment de la journée où le dégivrage forcé a été déclenché. Plusieurs médias évoquent des pertes nationales se comptant en millions, voire en dizaines de millions d’euros, mais ces estimations restent des projections et non un bilan définitif établi par les enseignes ou un organisme indépendant.
Au-delà du coût direct des marchandises perdues, la facture réelle inclura vraisemblablement des coûts indirects rarement chiffrés immédiatement après un incident de ce type : audit de sécurité en urgence, remplacement ou mise à jour des systèmes de supervision Danfoss, primes d’assurance cyber révisées à la hausse, et potentiellement des pertes de chiffre d’affaires liées à la fermeture temporaire de certains rayons frais le temps du nettoyage et du réapprovisionnement.
Question 5 : que va décider la justice française ?
Le Parquet de Paris a ouvert une enquête sur ce que les autorités qualifient de cyberattaque de grande ampleur visant les systèmes frigorifiques connectés d’enseignes de distribution alimentaire à travers la France, selon les informations relayées par La Croix. L’ouverture d’une enquête par le Parquet de Paris, qui dispose d’une compétence nationale pour les affaires de cybercriminalité les plus complexes, confirme que les autorités considèrent cet épisode comme relevant du haut du spectre en matière de gravité, aux côtés des enquêtes visant des infrastructures critiques.
À ce stade, aucune mise en cause individuelle n’a été rendue publique et aucune personne n’a été identifiée comme auteur présumé des faits. L’enquête devra notamment déterminer le mode d’intrusion initial dans les systèmes Danfoss, établir si la vulnérabilité exploitée était connue et documentée avant l’attaque, et évaluer si d’autres enseignes utilisant les mêmes équipements ont été ciblées sans que l’incident ait été détecté ou rendu public. Le calendrier d’une enquête de cybercriminalité de cette envergure se compte généralement en mois, voire en années, avant d’aboutir à des mises en examen, si l’identification des auteurs est possible.
Le rôle central des systèmes OT dans la chaîne du froid alimentaire
Cette cyberattaque met en lumière une catégorie d’équipements rarement évoquée dans les discussions sur la cybersécurité grand public : la technologie opérationnelle, ou OT, qui pilote des processus physiques (température, pression, mouvement) plutôt que des flux de données. Contrairement à un poste de travail ou un serveur, un système de supervision frigorifique comme celui de Danfoss est conçu pour fonctionner pendant des années sans interruption, ce qui complique considérablement les mises à jour de sécurité régulières. Un responsable informatique d’une enseigne de distribution ne peut pas simplement redémarrer un système de supervision frigorifique au milieu de la nuit sans risquer d’interrompre la chaîne du froid elle-même.
Cette tension entre disponibilité opérationnelle continue et nécessité de corriger les vulnérabilités logicielles est le défi structurel de la cybersécurité OT depuis une décennie. Elle explique aussi pourquoi les grands groupes de distribution externalisent presque systématiquement la supervision de leurs équipements frigorifiques à des fournisseurs spécialisés comme Danfoss, plutôt que de développer leurs propres outils en interne : la connaissance technique est concentrée chez un petit nombre d’acteurs, ce qui crée mécaniquement une surface d’attaque partagée entre des dizaines d’enseignes concurrentes qui n’ont, individuellement, aucun moyen de contrôler la sécurité du logiciel qu’elles utilisent toutes.
Le parallèle est frappant avec d’autres incidents récents touchant des objets connectés du quotidien, qu’il s’agisse de domotique résidentielle ou de systèmes professionnels. La généralisation des objets connectés pilotés à distance dans la maison pose, à une échelle individuelle, exactement le même type de question que celle posée aujourd’hui par les frigos de supermarché à l’échelle industrielle : qui contrôle réellement l’accès à distance à un équipement physique, et que se passe-t-il quand ce contrôle est détourné ?
Tableau comparatif : enseignes et ampleur déclarée de la cyberattaque
Le tableau ci-dessous synthétise les informations disponibles au 13 octobre 2026 sur le périmètre de l’attaque par enseigne. Les chiffres marqués comme non confirmés doivent être lus avec prudence, car ils varient selon les sources.
| Enseigne | Nombre de magasins concernés | Niveau de confirmation | Source citée |
|---|---|---|---|
| Intermarché | Environ 150 à 200 magasins | Confirmé par l’enseigne | Euronews |
| Coopérative U | Près de 100 points de vente | Confirmé par l’enseigne | Euronews |
| E.Leclerc | Non précisé | Mentionné, non confirmé | franceinfo |
| Monoprix | Non précisé | Mentionné, non confirmé | franceinfo |
| Carrefour | Non précisé | Mentionné, non confirmé | franceinfo |
| Enseignes hors de France | Non établi | Non confirmé | Non disponible |
Chronologie de la cyberattaque des systèmes frigorifiques
Reconstituer la chronologie précise d’un incident de cette nature aide à comprendre le temps de réaction réel des enseignes et des autorités face à une attaque qui touche de l’équipement physique plutôt qu’un seul système informatique centralisé.
| Moment | Événement |
|---|---|
| Nuit du 11 au 12 octobre 2026 | Déclenchement à distance du dégivrage forcé sur les systèmes Danfoss de plusieurs enseignes |
| Matin du 12 octobre 2026 | Découverte des températures anormales (jusqu’à 50°C) à l’ouverture des magasins |
| 12 octobre 2026 | Intermarché et Coopérative U confirment publiquement l’ampleur de l’incident |
| 12-13 octobre 2026 | Ouverture d’une enquête par le Parquet de Paris sur la cyberattaque |
| 13 octobre 2026 | Aucune revendication, aucun auteur identifié, bilan financier national toujours non établi |
Un précédent inédit dans la cybersécurité des infrastructures alimentaires françaises
Les attaques visant des équipements industriels connectés ne sont pas nouvelles sur le plan mondial, mais leur application à la chaîne du froid alimentaire française, à une telle échelle, constitue un précédent. Les Numériques qualifie l’épisode d’inédit et d’une extrême gravité, une formulation qui reflète le changement d’échelle par rapport aux incidents précédents de cybersécurité dans la distribution, généralement limités au vol de données de paiement ou de fidélité plutôt qu’à une destruction physique de stock.
Ce basculement vers des attaques à impact physique direct, plutôt que des vols de données exploitables financièrement sur le long terme, rejoint une tendance observée dans d’autres secteurs sensibles ces dernières années : énergie, eau, santé. La France n’avait, jusqu’à cette semaine, pas connu d’incident de cette nature touchant simultanément plusieurs grandes enseignes de distribution alimentaire. Le précédent le plus comparable en matière de fuite de données touchant un organisme public reste la fuite de données ayant exposé 1,2 million de dossiers à la CAF, même si la nature de l’attaque (exfiltration de données plutôt que sabotage physique) est fondamentalement différente.
Pourquoi les attaques OT sont plus difficiles à détecter
Un système de supervision frigorifique ne dispose généralement pas des mêmes outils de détection d’intrusion qu’un réseau informatique classique. Une alerte de sécurité remonte souvent trop tard, une fois que l’anomalie physique (ici, la température) est déjà visible, plutôt qu’au moment de l’intrusion initiale dans le logiciel de supervision. C’est précisément cette latence entre l’intrusion et sa détection qui a permis au dégivrage forcé de se poursuivre pendant plusieurs heures dans la nuit, sans intervention humaine, avant que les équipes ne découvrent l’ampleur des dégâts au petit matin.
Impact sur le marché européen de la cybersécurité OT et IoT
Cet incident devrait accélérer un mouvement déjà engagé dans la distribution alimentaire européenne : l’intégration des équipements OT, comme les systèmes de supervision frigorifique, dans le périmètre de la cybersécurité d’entreprise classique, au même titre que les postes de travail et les serveurs. Jusqu’à présent, ces équipements étaient souvent gérés par des équipes de maintenance technique, distinctes des équipes informatiques et de sécurité, avec des pratiques de mise à jour et de surveillance beaucoup moins rigoureuses.
Sur le plan réglementaire, la directive européenne NIS2 a déjà étendu les obligations de cybersécurité à un périmètre d’entreprises plus large que l’ancienne directive NIS, incluant certains opérateurs de la chaîne d’approvisionnement alimentaire selon leur taille et leur importance. Cet incident pourrait renforcer les arguments en faveur d’une inclusion plus explicite des fournisseurs de systèmes OT, comme les fabricants d’équipements de supervision frigorifique, dans le périmètre des audits de sécurité exigés par la réglementation européenne. Les entreprises qui doivent aujourd’hui choisir entre des outils de détection périmétrique ont déjà ce type d’arbitrage en tête, comme le montre le comparatif entre solutions EDR et XDR face aux exigences NIS2 et DORA, deux cadres réglementaires qui pèsent de plus en plus sur les décisions d’investissement en cybersécurité des grandes entreprises françaises et européennes.
Les assureurs spécialisés en cyber-risque vont également scruter cet incident de près. Un sinistre impliquant une destruction physique de stock, plutôt qu’une simple fuite de données, change la nature du calcul actuariel : le coût est immédiat, tangible et facilement quantifiable produit par produit, ce qui pourrait inciter les assureurs à revoir à la hausse les primes des polices couvrant les risques cyber-physiques pour les grandes enseignes de distribution.
La réaction des distributeurs touchés par la cyberattaque
Intermarché a été l’une des premières enseignes à communiquer publiquement sur l’ampleur de l’incident. L’enseigne a indiqué que les attaquants avaient « réussi à déclencher un dégivrage forcé à distance » et que les produits frais et surgelés concernés devraient être jetés. Cette communication, inhabituellement directe pour une entreprise touchée par un incident de cybersécurité, illustre la difficulté de dissimuler un incident dont les conséquences physiques (produits avariés, rayons vides) sont visibles par les clients dès l’ouverture des magasins.
Coopérative U a confirmé de son côté l’ampleur de l’incident sur son réseau de magasins, sans toutefois détailler publiquement le montant des pertes financières associées. Cette réserve sur les chiffres financiers précis, pratiquée par la quasi-totalité des enseignes concernées à l’exception du cas isolé de Haguenau, traduit une prudence classique en communication de crise : éviter de donner un chiffre nationale avant d’avoir une vision consolidée et validée en interne, pour ne pas devoir le corriger publiquement par la suite.
Cinq prédictions pour les prochaines semaines
- Un bilan financier national consolidé, probablement présenté enseigne par enseigne plutôt que sous la forme d’un chiffre unique, devrait émerger dans les prochaines semaines à mesure que les audits internes avancent.
- Danfoss et les autres fournisseurs de systèmes de supervision frigorifique vont très probablement publier des correctifs de sécurité d’urgence et des recommandations de configuration pour l’ensemble de leurs clients de la distribution alimentaire, au-delà des seules enseignes déjà touchées.
- D’autres enseignes européennes utilisant les mêmes équipements Danfoss pourraient révéler avoir été ciblées ou touchées, sans que cela ait été rendu public dans les premiers jours suivant l’incident.
- L’enquête du Parquet de Paris devrait prendre plusieurs mois avant de produire des conclusions substantielles sur l’origine de l’attaque, conformément au calendrier habituel des enquêtes de cybercriminalité complexes.
- Les investissements des grandes enseignes de distribution dans la cybersécurité des équipements OT devraient s’accélérer sensiblement, avec une probable intégration plus étroite entre équipes de maintenance technique et équipes de sécurité informatique.
Quelles leçons pour les supermarchés et leurs fournisseurs technologiques ?
Pour les enseignes de distribution, la première leçon de cet épisode est la nécessité d’une visibilité centralisée sur l’ensemble des équipements OT connectés à un réseau externe, y compris ceux gérés par un prestataire tiers comme Danfoss. Beaucoup d’entreprises découvrent, après un incident, qu’elles ne disposaient pas d’un inventaire précis de tous les équipements pilotables à distance sur leur périmètre, ni d’une procédure de coupure d’urgence rapide en cas d’anomalie détectée sur ces systèmes.
La deuxième leçon concerne la segmentation réseau : un système de supervision frigorifique ne devrait jamais être accessible depuis l’extérieur sans un contrôle d’accès renforcé et une authentification multi-facteurs, au même niveau d’exigence que pour un accès administrateur sur un système informatique critique. Pour les entreprises qui cherchent à sécuriser des sauvegardes de données sensibles dans un cadre conforme, les principes de prudence documentés dans le guide de sauvegarde cloud conforme au RGPD s’appliquent par analogie à la gestion des accès aux systèmes OT : limiter les privilèges, chiffrer les communications, et documenter chaque point d’accès externe.
Enfin, cet épisode rappelle que la résilience face à une cyberattaque ne se limite pas à la prévention technique. Les enseignes qui ont pu communiquer rapidement et clairement sur l’ampleur de l’incident, comme Intermarché, ont limité les dégâts réputationnels malgré la gravité de l’incident lui-même. À l’inverse, un silence prolongé ou des informations contradictoires sur le périmètre réel de l’attaque risque d’alimenter la méfiance des consommateurs sur la sécurité alimentaire de leurs produits frais, un enjeu de confiance qui dépasse largement la seule question technique de la cybersécurité.
FAQ : les questions fréquentes sur la cyberattaque des frigos de supermarché
Les produits vendus dans les magasins touchés sont-ils dangereux pour la santé ?
Les enseignes concernées ont indiqué que les produits frais et surgelés exposés à la hausse de température devaient être jetés, ce qui suggère une application du principe de précaution plutôt qu’un risque sanitaire confirmé sur les produits restés en vente. Aucune information disponible à ce jour ne permet d’affirmer qu’un produit potentiellement affecté a été vendu aux consommateurs.
Quelle est la différence entre cette attaque et une fuite de données classique ?
Une fuite de données consiste à voler des informations (identités, numéros de carte, mots de passe) sans nécessairement perturber le fonctionnement physique d’une entreprise. Cette cyberattaque est différente car elle a visé directement le fonctionnement physique d’équipements industriels, provoquant une destruction immédiate de stock plutôt qu’un vol d’informations.
Danfoss a-t-il confirmé la faille exploitée ?
Les informations disponibles à ce jour confirment que les systèmes de pilotage frigorifique concernés utilisaient un logiciel Danfoss, mais la nature exacte de la vulnérabilité technique exploitée n’a pas été confirmée publiquement de façon homogène par l’ensemble des sources à ce stade.
D’autres pays européens sont-ils concernés par cette cyberattaque ?
Le périmètre confirmé de l’attaque reste, à ce jour, centré sur les enseignes françaises. Aucune source n’a confirmé de chiffre précis concernant d’éventuels magasins touchés hors de France, même si plusieurs enseignes concernées opèrent aussi dans d’autres pays européens avec des équipements similaires.
Qui enquête sur cette cyberattaque ?
Le Parquet de Paris a ouvert une enquête sur cette cyberattaque de grande ampleur visant les systèmes frigorifiques connectés d’enseignes de distribution alimentaire à travers la France.
Les clients des magasins touchés doivent-ils s’inquiéter pour leurs données personnelles ?
Rien dans les informations disponibles à ce jour n’indique que cette cyberattaque a visé ou exposé des données personnelles de clients. L’attaque semble avoir ciblé exclusivement les systèmes de pilotage des équipements frigorifiques, et non les systèmes de paiement ou de gestion de la relation client.
Combien de temps les frigos sont-ils restés à température anormale ?
La durée précise de l’anomalie de température n’est pas confirmée de façon uniforme pour l’ensemble des magasins touchés. L’attaque a eu lieu durant la nuit du 11 au 12 octobre, et les anomalies de température ont été découvertes à l’ouverture des magasins le lundi matin, ce qui indique une durée d’exposition de plusieurs heures dans la majorité des cas rapportés.
Cette attaque va-t-elle faire augmenter les prix dans les supermarchés concernés ?
Aucune enseigne n’a annoncé de répercussion directe sur les prix en lien avec cette cyberattaque. Les pertes financières constatées, comme les 270 000 euros évalués à Haguenau, relèvent pour l’instant de pertes de marchandises assumées par les enseignes elles-mêmes et potentiellement couvertes par leurs assurances, plutôt que d’un surcoût répercuté sur les consommateurs.
Related Coverage
Camille Rousseau
Camille Rousseau est analyste cybersécurité chez TrendinTech, où elle écrit sur les fuites de données, les vulnérabilités, les rançongiciels et la dimension géopolitique de la sécurité numérique. Camille veut offrir à ses lecteurs un regard posé et documenté sur des menaces trop souvent traitées à coups de gros titres.
Tous les articles de Camille Rousseau (3)Related Articles
Fuite de Données CAF : 1,2 Million de Dossiers Exposés [2026]
Cyberattaque des Frigos : 300 Supermarchés Touchés [2026]