Kühlhack: Wer haftet für 80 Carrefour-Filialen? [2026]
Carrefour meldet 80 betroffene Filialen von insgesamt rund 6.000. Intermarché und Netto kommen laut eigenen Angaben zusammen auf mindestens 300 Standorte. Für Verbraucher klingt das zunächst nach verdorbenem Fleisch und leeren Kühlregalen. Für Juristen, Versicherer und IT-Sicherheitsverantwortliche in Deutschland, Österreich und der Schweiz wirft der Fall jedoch eine ganz andere Frage auf: Wer zahlt am Ende für einen Cyberangriff, der nicht Daten stiehlt, sondern Lebensmittel physisch zerstört? Nach Berichten von ZDFheute legten Hacker in der Nacht vom 11. auf den 12. Oktober 2026 die Kühlsteuerung zahlreicher französischer Supermärkte lahm. Die Cybersicherheitsbranche blickt an diesem Montag gebannt auf einen Vorfall, der zeigen könnte, wie teuer und rechtlich kompliziert Angriffe auf operative Technik (OT) werden können.
Verpasse keine neuen Tech-Storys auf Google
Füge TrendinTech Deutschland einmal in der Google-App hinzu und unsere Artikel erscheinen in deinen Vorschlägen.
Der Kühlhack in Kürze: Was in der Nacht zum 12. Oktober geschah
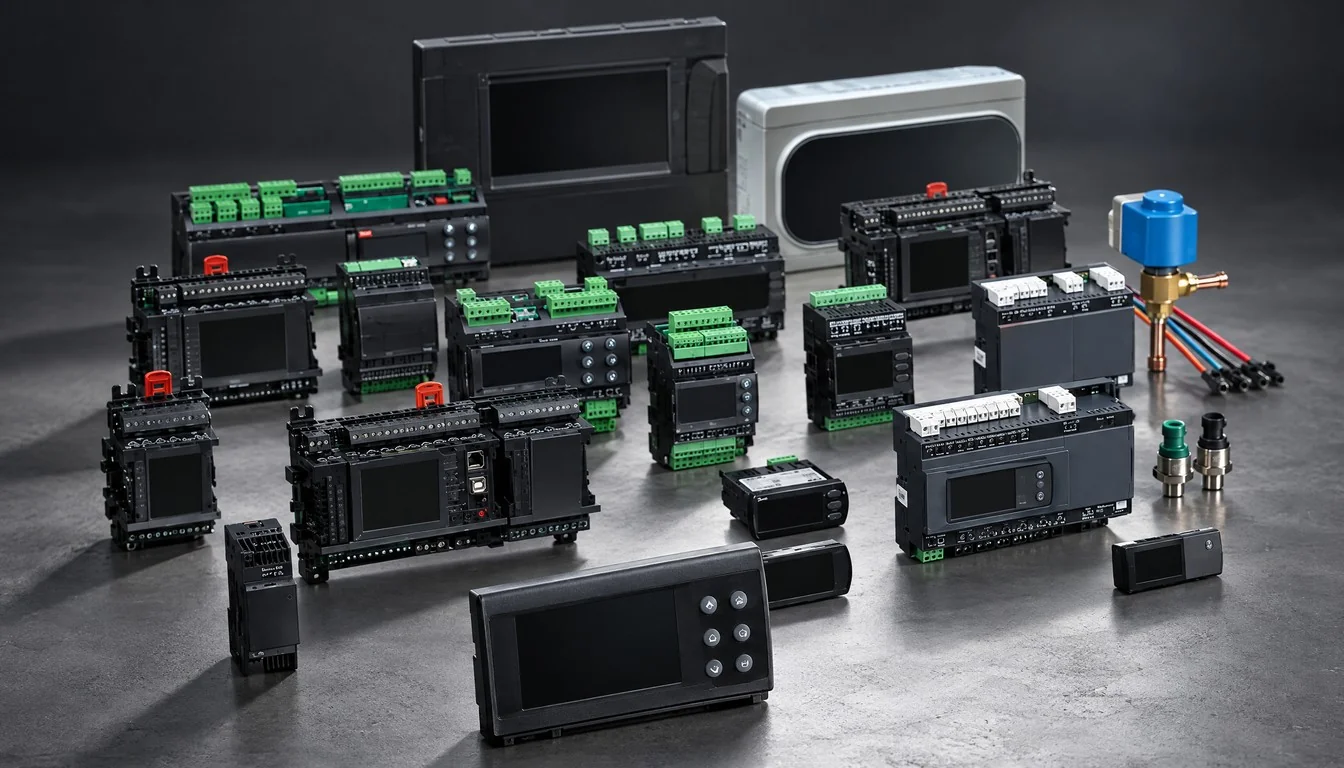
Der Reihe nach: In der Nacht von Sonntag auf Montag verschafften sich Unbekannte Zugriff auf die Steuerungssoftware von Kühl- und Gefriersystemen in zahlreichen französischen Supermärkten. Wie bereits an anderer Stelle im Detail beschrieben, handelte es sich um ältere Versionen der Regelungssoftware des dänischen Herstellers Danfoss, die in der französischen Lebensmittelbranche weit verbreitet ist. Die Angreifer lösten der Intermarché-Sprecherin zufolge ein Verfahren aus, das sie als Fähigkeit beschrieb, „déclencher à distance le dégivrage forcé“ (das Abtauen der Kühlanlagen also aus der Ferne zu erzwingen). Ein Abtauzyklus gehört zum normalen Wartungsbetrieb jeder Kälteanlage, missbräuchlich und flächendeckend ausgelöst, heizt er aber binnen Stunden Kühltruhen und Kühlregale so stark auf, dass die Kühlkette reißt.
Intermarché teilte entsprechend mit, betroffene Filialen müssten „jeter l’ensemble des produits“ – sämtliche betroffenen Frisch- und Tiefkühlwaren also komplett entsorgen. Dieser neue Analyseartikel setzt bewusst nicht erneut bei der technischen Rekonstruktion des Angriffs an, sondern bei der Frage, die ab diesem Montagmorgen in den Rechtsabteilungen der Handelskonzerne, bei Cyberversicherern und in den zuständigen Ministerien gestellt wird: Welche finanziellen, rechtlichen und regulatorischen Folgen hat ein Hack, der keine Kundendaten, sondern Kühlschränke und am Ende Lebensmittel trifft.
Die betroffenen Handelsketten im Zahlenvergleich
Ein belastbares nationales Gesamtbild gibt es am 12. Oktober noch nicht, dafür aber erste Einzelmeldungen der Handelsketten selbst, die der Nachrichtenagentur AFP vorlagen. Laut 20 Minuten bewegen sich die kursierenden Schätzungen für die Gesamtzahl betroffener Filialen zwischen rund 300 und mehr als 400 Standorten, eine Bandbreite, die die Dynamik eines noch laufenden Vorfalls widerspiegelt. Die folgende Tabelle fasst zusammen, was die einzelnen Handelsketten bislang selbst bestätigt haben.
| Handelskette | Gemeldete betroffene Filialen | Einordnung |
|---|---|---|
| Intermarché / Netto (Les Mousquetaires) | mindestens 300 Standorte | größte gemeldete Einzelzahl aller Ketten |
| Coopérative U | weniger als 100 Filialen | zweitgrößte betroffene Gruppe |
| Carrefour | 80 von rund 6.000 Filialen insgesamt | betrifft rechnerisch rund 1,3 Prozent des Filialnetzes |
| Monoprix | etwa 30 Filialen | kleinere, aber bestätigte Betroffenheit |
| E.Leclerc | „mehrere Filialen“ (keine Zahl genannt) | Ausmaß bislang nicht quantifiziert |
Auffällig an dieser Aufstellung ist weniger die absolute Zahl als das Verhältnis: Bei Carrefour sind nach eigenen Angaben nur rund 80 von 6.000 Filialen betroffen, bei Intermarché und Netto hingegen mindestens 300 Standorte auf ein insgesamt kleineres Gesamtnetz. Das deutet darauf hin, dass die Verwundbarkeit weniger mit der Unternehmensgröße zusammenhängt als mit der Frage, welche Kühlsteuerungssoftware in welcher Version in den jeweiligen Filialen tatsächlich im Einsatz war.
Lebensmittelsicherheit: Welches Risiko von der entsorgten Ware ausgeht
Der unmittelbarste Grund, warum Handelsketten überhaupt Ware entsorgen, ist nicht wirtschaftlicher, sondern gesundheitlicher Natur. Steigt die Temperatur in einer Kühltheke oder Tiefkühltruhe über einen kritischen Schwellenwert, beginnt in Fleisch, Fisch und Milchprodukten unter Umständen ein Keimwachstum, das sich durch erneutes Herunterkühlen nicht mehr rückgängig machen lässt. Laut actu.fr wiegt genau dieser Aspekt in der öffentlichen Debatte in Frankreich besonders schwer: Es geht nicht nur um einen finanziellen Schaden für die Handelsketten, sondern um ein konkretes Gesundheitsrisiko, sollte kontaminierte Ware versehentlich doch in den Verkauf gelangen.
Für die betroffenen Supermärkte bedeutet das in der Praxis striktes Vorgehen nach dem Vorsichtsprinzip: Jede Kühleinheit, deren Temperaturverlauf nicht lückenlos dokumentiert werden kann, muss komplett geleert werden, selbst wenn ein Teil der Ware objektiv noch unbedenklich wäre. Genau diese Logik erklärt, warum Intermarché von der vollständigen Entsorgung „l’ensemble des produits“ sprach, statt einzelne Artikel auszusortieren. Lebensmittelrechtlich ist das in Frankreich wie in Deutschland der einzig vertretbare Weg, da die Hygieneverordnung (EU) Nr. 852/2004 Betrieben vorschreibt, die Kühlkette durchgängig nachweisbar zu halten. Lässt sich das nicht mehr belegen, gilt die Ware pauschal als nicht verkehrsfähig.
Die Haftungsfrage: Handel, Softwarehersteller oder Angreifer?
Juristisch ist der Fall deutlich komplizierter als ein klassischer Ransomware-Angriff auf IT-Systeme. Bei einem Datenleck haftet in der Regel klar das Unternehmen, dessen Systeme kompromittiert wurden, gegenüber Kunden und Aufsichtsbehörden. Beim Kühlhack verläuft die Verantwortungskette dagegen über mehrere Stationen: den Händler, der die Kühlanlagen betreibt, den Hersteller der Steuerungssoftware und schließlich die unbekannten Angreifer selbst, gegen die in der Praxis selten tatsächlich vollstreckt werden kann.
Die Pariser Staatsanwaltschaft ermittelt bereits, wie mehrere Medien übereinstimmend berichten. Parallel zum Strafverfahren dürfte sich jedoch ein ziviler Streit entwickeln: Handelsketten könnten versuchen, einen Teil ihres Schadens gegenüber dem Softwarehersteller geltend zu machen, sollte sich herausstellen, dass bekannte Sicherheitslücken in älteren Versionen nicht rechtzeitig geschlossen wurden. Umgekehrt dürften Hersteller darauf verweisen, dass Händler für Patch-Management und Netzwerksegmentierung in ihren eigenen Filialen selbst verantwortlich sind. Zwischen diesen beiden Positionen bewegt sich am Ende die Frage, die jeder Cyberversicherer in diesen Tagen stellt: Wer hat die vertraglich vereinbarte Sorgfaltspflicht verletzt, und wer trägt deshalb den wirtschaftlichen Schaden.
Zur Schadenshöhe selbst gibt es bislang keine belastbare Gesamtsumme. Laut RTL.fr reichen erste Schätzungen von Millionen bis hin zu mehreren zehn Millionen Euro, eine endgültige Zahl ist derzeit nicht seriös zu nennen. Diese Unsicherheit selbst ist Teil des Problems: Solange der Gesamtschaden nicht quantifiziert ist, kann auch keine der beteiligten Parteien seriös verhandeln, wer am Ende welchen Anteil trägt.
Cyberversicherung im Lebensmittelhandel: Ein Markt unter Beobachtung
Cyberversicherungen haben sich in den vergangenen Jahren vor allem an klassischen IT-Vorfällen orientiert: Ransomware-Verschlüsselung, Datenlecks, Betriebsunterbrechung durch ausgefallene Server. Policen, die auch physische Folgeschäden durch manipulierte Betriebstechnik wie Kühlanlagen abdecken, sind in vielen bestehenden Verträgen bislang eher die Ausnahme als die Regel. Genau hier liegt das eigentliche Risiko für Handelsketten: Ein Teil der betroffenen Unternehmen könnte feststellen, dass ihre bestehende Cyberpolice den Sachschaden an verderblicher Ware gar nicht oder nur eingeschränkt abdeckt, weil Versicherer physische Sachschäden traditionell in separaten Sach- oder Betriebsunterbrechungsversicherungen führen.
Für die Versicherungsbranche selbst dürfte der Fall ein Lehrstück werden. Je klarer wird, dass OT-Angriffe nicht nur Produktionsausfälle, sondern unmittelbar verderbliche Waren vernichten können, desto wahrscheinlicher werden Nachverhandlungen bei Prämien und Deckungssummen speziell für Lebensmittelhändler, Logistiker und Kühlkettenbetreiber. Rückversicherer bewerten solche Einzelfälle traditionell als Signal für ein systemisches Risiko, sobald ein einzelner Softwareanbieter wie im vorliegenden Fall gleich mehrere große Kunden gleichzeitig betrifft. Eine Konzentration auf wenige Steuerungssysteme bei kritischer Kältetechnik dürfte damit künftig ein eigener Prüfpunkt in Versicherungsaudits werden.
Besonders heikel wird die Lage für mittelständische Handelsunternehmen, die anders als Konzerne wie Carrefour oder die Gruppe Les Mousquetaires keine eigene Rechtsabteilung und keinen spezialisierten Risikomanager für Cyberfragen beschäftigen. Für sie ist die Cyberpolice oft die einzige Verhandlungsposition gegenüber einem Schaden dieser Größenordnung. Bricht diese Deckung weg, bleibt am Ende nur der Weg über die Gerichte, und der dauert erfahrungsgemäß Jahre, während die Betriebskosten weiterlaufen. Genau diese Unsicherheit dürfte in den kommenden Wochen auch kleinere Handelsketten in Deutschland, Österreich und der Schweiz dazu bringen, ihre eigenen Policen noch einmal genau zu lesen, statt sich auf die Zusagen des Versicherungsvermittlers von vor drei Jahren zu verlassen.
NIS2: Welche Pflichten der Lebensmittelhandel jetzt wirklich hat
Der Vorfall trifft die EU zu einem Zeitpunkt, in dem die NIS2-Richtlinie (EU 2022/2555) gerade in nationales Recht der Mitgliedstaaten überführt wird. NIS2 erweitert den Kreis der regulierten Branchen deutlich über klassische Energie- und Finanzinfrastruktur hinaus und schließt unter bestimmten Schwellenwerten auch Teile der Lebensmittelproduktion und -verteilung als „wichtige Einrichtungen“ ein. Für betroffene Unternehmen bedeutet das grundsätzlich: Pflicht zur Meldung erheblicher Sicherheitsvorfälle innerhalb enger Fristen, Nachweis angemessener technischer und organisatorischer Schutzmaßnahmen sowie eine persönliche Verantwortung der Geschäftsleitung für IT-Sicherheitsrisiken. Bei Verstößen sieht die Richtlinie für wichtige Einrichtungen Bußgelder von bis zu 7 Millionen Euro oder 1,4 Prozent des weltweiten Jahresumsatzes vor, für besonders kritische Einrichtungen sogar bis zu 10 Millionen Euro oder 2 Prozent.
In Deutschland verzögerte sich die nationale Umsetzung über das NIS2-Umsetzungs- und Cybersicherheitsstärkungsgesetz mehrfach, was zeigt, wie unterschiedlich weit einzelne EU-Staaten bei der praktischen Anwendung tatsächlich sind. Der französische Kühlhack dürfte dieser Debatte neuen Schub geben, weil er ein Szenario durchspielt, das bislang eher theoretisch diskutiert wurde: ein Angriff, der nicht über klassische IT-Netzwerke, sondern über vernetzte Betriebstechnik in der Lebensmittelversorgung läuft. Genau solche OT-Szenarien waren einer der Gründe, warum der Anwendungsbereich von NIS2 gegenüber der Vorgängerregelung so deutlich ausgeweitet wurde.
Was das für deutsche, österreichische und Schweizer Händler bedeutet
Danfoss-Kältetechnik ist nicht auf Frankreich beschränkt, die Steuerungssysteme des dänischen Herstellers laufen auch in deutschen, österreichischen und Schweizer Supermärkten, Discountern und Lebensmittellogistikzentren. Für IT- und Facility-Verantwortliche in der DACH-Region liefert der Vorfall damit eine konkrete, überprüfbare Checkliste statt einer abstrakten Warnung. Zuerst steht die Frage, welche Softwareversionen der Kühlsteuerung in den eigenen Filialen tatsächlich laufen und ob Fernzugriffsfunktionen wie der automatische Abtauzyklus ausreichend durch Authentifizierung und Netzwerksegmentierung abgesichert sind.
Daran schließt sich die vertragliche Seite an: Wer als Handelsunternehmen prüft, ob die eigene Cyber- oder Sachversicherung physische Schäden durch manipulierte Betriebstechnik überhaupt abdeckt, verschafft sich einen Vorsprung gegenüber Wettbewerbern, die diese Frage erst nach einem eigenen Vorfall stellen. Für Sicherheitsabteilungen, die IT und OT bislang getrennt betreiben, dürfte der Fall zudem ein Argument dafür liefern, Monitoring-Werkzeuge einzuführen, die beide Welten gemeinsam im Blick behalten, etwa Endpoint-Detection-Lösungen, wie sie im Vergleich gängiger Sicherheitsplattformen bereits diskutiert wurden, ergänzt um spezialisierte Sensorik für industrielle Steuerungssysteme.
Historischer Kontext: Vom Industriesabotage-Code bis zum Kühlschrank
Angriffe auf operative Technik statt klassische IT-Systeme sind kein neues Phänomen, sie haben in den vergangenen anderthalb Jahrzehnten nur selten Privathaushalte und Verbraucher so unmittelbar betroffen wie jetzt. Die folgende Tabelle ordnet den Kühlhack in eine Reihe bekannter OT-Vorfälle ein, ohne die jeweiligen Schadenssummen zu vergleichen, da diese je nach Quelle stark variieren und für den französischen Fall ohnehin noch nicht feststehen.
| Jahr | Vorfall | Betroffener Bereich | Angriffsmuster |
|---|---|---|---|
| 2010 | Stuxnet | Industrielle Steuerungsanlagen | Manipulation von SPS-Steuerungen über Schadsoftware |
| 2021 | Colonial Pipeline | Energie- und Pipelineinfrastruktur (USA) | Ransomware gegen IT-Systeme, vorsorgliche Abschaltung der Pipeline-Steuerung |
| 2021 | Wasserwerk Oldsmar | Kommunale Wasserversorgung (USA) | Unbefugter Fernzugriff auf Prozesssteuerung |
| 2021 | JBS Foods | Lebensmittelverarbeitung | Ransomware-Angriff mit Folgen für Produktionssysteme |
| 2026 | Danfoss-Kühlsteuerung, Frankreich | Lebensmitteleinzelhandel | Fernauslösung von Abtauzyklen über ältere Steuerungssoftware |
Der Vergleich zeigt eine klare Entwicklung: Während frühe OT-Angriffe wie Stuxnet hochspezialisierte, staatlich zurechenbare Operationen gegen einzelne Anlagen waren, richten sich aktuelle Angriffe zunehmend gegen breit eingesetzte Standardsoftware, die in Hunderten Betrieben gleichzeitig läuft. Diese Verschiebung von der Einzelziel-Sabotage zur massenhaften Ausnutzung verbreiteter Steuerungssysteme erklärt, warum ein einzelner Vorfall binnen einer Nacht mehrere hundert Filialen gleichzeitig treffen konnte, ein Muster, das Sicherheitsteams auch aus anderen jüngeren Massenangriffen auf Hunderte Unternehmen kennen, auch wenn dort die Angriffsfläche eine Cloud-Plattform statt Kältetechnik war.
Marktkonzentration bei Kältetechnik: Danfoss im Branchenvergleich
Neben Danfoss sind in Europa unter anderem Emerson (mit der Marke Copeland), Carel und Eliwell etablierte Anbieter von Steuerungssystemen für gewerbliche Kälteanlagen. Alle vier Hersteller liefern vergleichbare Funktionen: Fernüberwachung, automatisierte Abtauzyklen und zentrale Temperaturregelung über Netzwerkanbindung. Der aktuelle Fall zeigt exemplarisch ein Risiko, das grundsätzlich für die gesamte Branche gilt und nicht allein für einen einzelnen Hersteller spezifisch ist: Je stärker ein einzelner Anbieter in einem nationalen Markt vertreten ist, desto größer die Angriffsfläche, sobald eine Schwachstelle in älteren Softwareversionen bekannt wird.
Für Einkaufsabteilungen im Handel ergibt sich daraus eine strategische Überlegung, die bislang kaum diskutiert wurde: Risikostreuung nicht nur bei Lieferanten für Waren, sondern auch bei Anbietern kritischer Betriebstechnik. Ein Mix aus mehreren Steuerungssystemen innerhalb eines Filialnetzes erhöht zwar den administrativen Aufwand, begrenzt aber gleichzeitig den maximalen Schaden, den ein einzelner kompromittierter Softwarestand anrichten kann. Genauso wie in der IT-Sicherheit bereits für vernetzte Kältetechnik im Einzelhandel beschrieben, dürfte diese Lektion nun auch bei Facility-Management-Teams außerhalb Frankreichs ankommen.
Ein weiterer Punkt, der in der aktuellen Debatte noch zu kurz kommt, ist die Rolle der Installationsbetriebe. Kältetechnik wird in den seltensten Fällen direkt vom Hersteller eingerichtet, sondern von regionalen Kälteanlagenbauern, die Standardkonfigurationen übernehmen und danach oft über Jahre nicht mehr aktualisieren. Ein Update der Steuerungssoftware bedeutet für diese Betriebe zusätzlichen Aufwand ohne unmittelbaren Mehrwert für den Kunden, solange nichts passiert. Der Kühlhack zeigt, wie teuer dieses Kalkül im Ernstfall werden kann, und dürfte Wartungsverträge in der Branche künftig stärker in Richtung verbindlicher Update-Zyklen verschieben.
Reaktionen aus Politik, Handel und Sicherheitsbehörden
Die Pariser Staatsanwaltschaft hat nach übereinstimmenden Medienberichten ein Ermittlungsverfahren eingeleitet, Details zu den Ermittlungsschritten oder möglichen Verantwortlichen liegen am 12. Oktober noch nicht vor. Die betroffenen Handelsketten selbst kommunizieren bislang vorsichtig: Sie bestätigen den Vorfall und die Größenordnung in ihrem eigenen Filialnetz, vermeiden aber öffentliche Spekulationen über Täter, Motiv oder eine mögliche Lösegeldforderung. Diese Zurückhaltung ist bei laufenden Ermittlungen üblich und sollte nicht als Zeichen dafür gewertet werden, dass den Unternehmen mehr Informationen vorliegen, als derzeit veröffentlicht werden.
Auf europäischer Ebene dürfte der Fall in den kommenden Wochen in Gremien diskutiert werden, die sich mit dem Schutz kritischer Lieferketten befassen, insbesondere im Kontext der laufenden NIS2-Umsetzung. Für die Öffentlichkeit in Deutschland und der übrigen DACH-Region bleibt der Vorfall zunächst vor allem ein Weckruf: ein konkretes, gut dokumentiertes Beispiel dafür, wie eine einzelne Schwachstelle in weit verbreiteter Betriebstechnik binnen einer Nacht hunderte Filialen gleichzeitig treffen kann.
Checkliste: Was Unternehmen jetzt konkret prüfen sollten
Aus den bislang bekannten Fakten lässt sich eine praktische Liste an Sofortmaßnahmen ableiten, die Handelsunternehmen und Betreiber kritischer Kältetechnik in den kommenden Tagen durchgehen sollten.
- Softwarestand aller Kühl- und Gefriersteuerungen inventarisieren und mit dem Hersteller auf bekannte Sicherheitslücken in älteren Versionen abgleichen
- Fernzugriffsfunktionen wie automatische Abtauzyklen auf starke Authentifizierung und Netzwerksegmentierung prüfen
- Bestehende Cyber- und Sachversicherungspolicen auf Deckung physischer Schäden durch manipulierte Betriebstechnik durchsehen
- Meldewege für Sicherheitsvorfälle an Behörden mit Blick auf die NIS2-Fristen aktualisieren
- Monitoring für OT-Systeme einführen oder mit bestehenden IT-Sicherheitswerkzeugen zusammenführen
- Notfallpläne für den Ausfall der Kühlkette testen, einschließlich klarer Kriterien für die Entsorgung betroffener Ware
Prognosen: Wie sich der Fall in den kommenden Monaten entwickeln könnte
Auf Basis der bisher bekannten Fakten lassen sich mehrere plausible Entwicklungen skizzieren, ohne dass sich eine davon bereits mit Sicherheit vorhersagen ließe.
- Die Gesamtzahl betroffener Filialen und der bezifferte Gesamtschaden dürften in den kommenden Tagen nach oben korrigiert werden, sobald weitere Handelsketten eigene Zahlen vorlegen
- Cyberversicherer dürften ihre Policen für Lebensmittelhändler und Kühlkettenbetreiber überprüfen und Deckungslücken für physische OT-Schäden enger fassen oder explizit nachverhandeln
- Die laufende nationale Umsetzung der NIS2-Richtlinie in mehreren EU-Staaten dürfte durch den Fall zusätzlichen politischen Druck erhalten, insbesondere bei der Einordnung von Lebensmittelbetrieben in den Anwendungsbereich
- Hersteller von Kältetechnik-Steuerungen dürften kurzfristig Sicherheitsupdates und Empfehlungen zur Absicherung von Fernzugriffsfunktionen veröffentlichen
- Handelsketten außerhalb Frankreichs, die ähnliche Steuerungssysteme einsetzen, dürften eigene interne Prüfungen ihrer Kältetechnik einleiten, auch ohne öffentliche Ankündigung
Häufig gestellte Fragen zum Kühlhack in Frankreich
Was ist beim Cyberangriff auf die französischen Supermärkte genau passiert?
Unbekannte verschafften sich in der Nacht vom 11. auf den 12. Oktober 2026 Zugriff auf die Steuerungssoftware von Kühl- und Gefriersystemen in zahlreichen französischen Supermärkten und lösten ein massenhaftes, erzwungenes Abtauen aus. Dadurch stiegen die Temperaturen in Kühltheken und Tiefkühltruhen so stark, dass Fresh- und Tiefkühlware entsorgt werden musste, wie Intermarché und weitere Handelsketten gegenüber AFP bestätigten.
Welche Handelsketten sind vom Kühlhack betroffen?
Nach aktuellem Stand betroffen sind Intermarché und Netto (zusammen mindestens 300 Filialen), Coopérative U (weniger als 100 Filialen), Carrefour (80 von rund 6.000 Filialen), Monoprix (etwa 30 Filialen) und E.Leclerc (mehrere Filialen, ohne genaue Zahl).
Ist die entsorgte Ware gesundheitsgefährlich?
Die betroffenen Handelsketten entsorgen die Ware gerade deshalb vollständig, weil sich eine unterbrochene Kühlkette nicht mehr rückgängig machen lässt und ein Gesundheitsrisiko durch Keimwachstum nicht ausgeschlossen werden kann. Lebensmittelrechtlich gilt Ware ohne nachweisbar durchgängige Kühlkette als nicht verkehrsfähig, unabhängig davon, ob sie im Einzelfall tatsächlich verdorben ist.
Wer haftet für den durch den Kühlhack entstandenen Schaden?
Das ist derzeit offen. Denkbar sind Ansprüche der Handelsketten gegenüber dem Softwarehersteller, sofern bekannte Schwachstellen nicht rechtzeitig geschlossen wurden, parallel zur strafrechtlichen Verfolgung der Angreifer durch die Pariser Staatsanwaltschaft. Ob und in welchem Umfang Cyber- oder Sachversicherungen greifen, hängt von den jeweiligen Vertragsbedingungen der einzelnen Handelsketten ab.
Was hat der Vorfall mit der NIS2-Richtlinie zu tun?
Die EU-Richtlinie NIS2 (2022/2555) weitet Cybersicherheitspflichten auf mehr Branchen aus, darunter unter bestimmten Schwellenwerten auch Teile der Lebensmittelproduktion und -verteilung. Der Vorfall liefert ein konkretes Beispiel dafür, warum OT-Systeme wie Kühlsteuerungen in den erweiterten Anwendungsbereich solcher Regulierung fallen sollten.
Sind auch deutsche, österreichische oder Schweizer Supermärkte gefährdet?
Danfoss-Kältetechnik ist nicht auf Frankreich beschränkt und wird auch in Teilen der DACH-Region eingesetzt. Ob und welche konkreten Filialen betroffen sein könnten, ist derzeit nicht bekannt, der Fall gilt aber branchenübergreifend als Anlass, eigene Systeme auf denselben Schwachstellentyp zu überprüfen.
Wurden die Täter des Kühlhacks bereits identifiziert?
Nein. Die Pariser Staatsanwaltschaft ermittelt, öffentlich bestätigte Angaben zu Identität, Motiv oder einer möglichen Lösegeldforderung der Angreifer liegen bislang nicht vor.
Wie hoch ist der durch den Kühlhack verursachte Gesamtschaden?
Eine belastbare nationale Gesamtsumme gibt es bislang nicht. Medienberichte nennen Schätzungen, die von Millionen bis zu mehreren zehn Millionen Euro reichen, eine endgültige, geprüfte Zahl steht noch aus.
Annika Vogel
Annika Vogel ist Cybersecurity-Analystin bei TrendinTech und schreibt über Datenlecks, Schwachstellen, Ransomware und die geopolitische Dimension digitaler Sicherheit. Annika möchte ihren Leserinnen und Lesern einen nüchternen, fundierten Blick auf Bedrohungen bieten, die oft mit großen Schlagzeilen gehandelt werden.
Alle Artikel von Annika Vogel (5)Ähnliche Artikel
Supermarkt-Kühlhack: 5 Ketten, 1 Lieferant, 1 Risiko [2026]
Danfoss-Hack legt 300 Supermärkte in Frankreich lahm [2026]