Supermarkt-Kühlhack: 5 Ketten, 1 Lieferant, 1 Risiko [2026]
In der Nacht von Sonntag auf Montag haben Unbekannte die Kühlsysteme mehrerer großer französischer Handelsketten angegriffen und damit ein Problem offengelegt, das weit über Frankreich hinausreicht: Kühlschränke und Gefrieranlagen im Einzelhandel hängen heute am Netz, und genau das macht sie angreifbar. Nach Berichten des Tagesspiegel und weiterer Medien mussten mehrere Ketten in der Folge Lebensmittel entsorgen, weil die Kühlketten unterbrochen waren. Die Pariser Staatsanwaltschaft hat inzwischen ein Ermittlungsverfahren eingeleitet. Für die IT- und OT-Sicherheitsbranche ist der Fall ein Lehrstück darüber, wie verwundbar vernetzte Kältetechnik in kritischen Lieferketten geworden ist – auch für Handelsketten in Deutschland und der gesamten DACH-Region.
Verpasse keine neuen Tech-Storys auf Google
Füge TrendinTech Deutschland einmal in der Google-App hinzu und unsere Artikel erscheinen in deinen Vorschlägen.
Der Angriff in der Nacht zum Montag: Was bislang bekannt ist
Der Cyberangriff auf die Kühlanlagen französischer Handelsketten ereignete sich laut übereinstimmenden Medienberichten in der Nacht vom 11. auf den 12. Oktober 2026. Betroffen waren die Kühl- und Gefriersysteme in Filialen mehrerer großer Lebensmittelhändler gleichzeitig, was auf einen koordinierten, zentral ansetzenden Angriff hindeutet und nicht auf isolierte Einzelvorfälle in einzelnen Filialen. Die Lebensmittel Zeitung berichtet, dass die Staatsanwaltschaft mittlerweile von sich aus ermittelt – ein Hinweis darauf, wie ernst die Behörden den Fall einschätzen.
Mehrere Handelsketten bestätigten den Vorfall gegenüber Medien direkt. Intermarché beschrieb den Vorfall nach Angaben, die auch der Lebensmittel Zeitung vorlagen, als „einen Angriff auf Kühlsysteme, also sowohl Gefrierschränke als auch Kühlschränke“. Bei der Coopérative U hieß es, das Kühlsystem sei abgeschaltet worden und einige Kühlschränke hätten Temperaturschwankungen erlebt, insbesondere Temperaturanstiege. E.Leclerc bestätigte, dass ein Cyberangriff einen seiner Zulieferer für Kühltechnik betroffen habe, mit Auswirkungen auf den Betrieb von Kühlanlagen in mehreren Filialen.
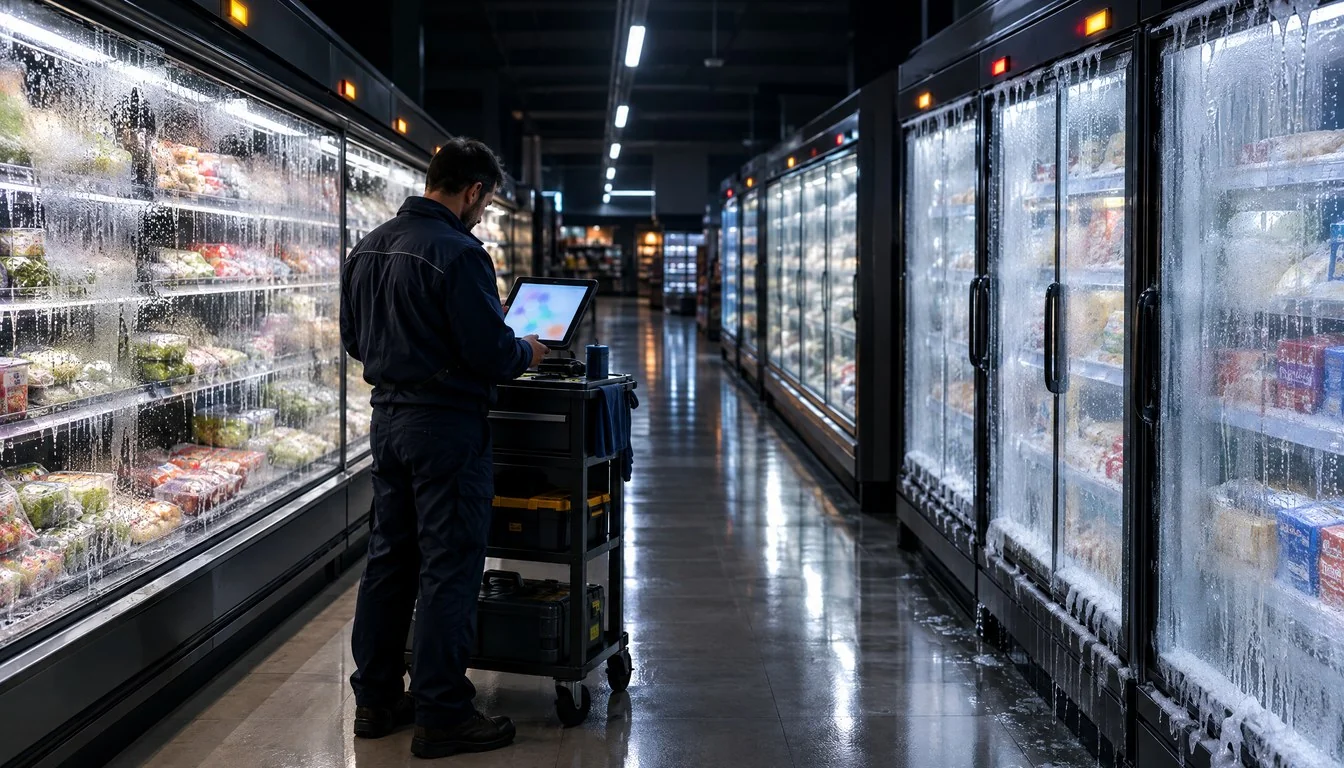
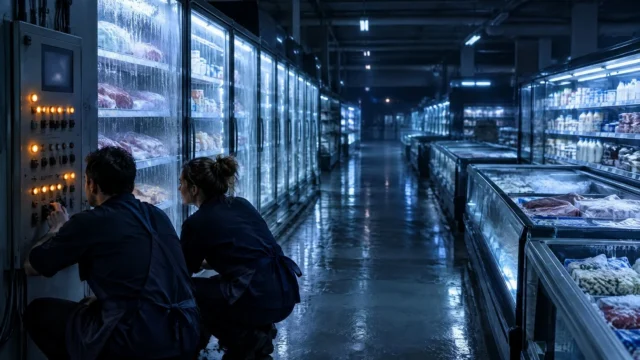
Was die Angreifer konkret taten, lässt sich aus den vorliegenden Berichten rekonstruieren: Sie sollen aus der Ferne ein forciertes Abtauen von Kühlschränken, Gefrieranlagen und anderer Kältetechnik ausgelöst haben. Das klingt zunächst technisch harmlos – ein Abtauzyklus ist eine normale Wartungsfunktion jeder Kälteanlage. Wird er aber missbräuchlich und flächendeckend ausgelöst, steigt die Temperatur in Kühlregalen und Tiefkühltruhen innerhalb kurzer Zeit so stark an, dass die Kühlkette unterbrochen wird. Genau das zwang die betroffenen Händler dazu, Ware zu vernichten, um Lebensmittelsicherheit zu gewährleisten. Intermarché sprach laut Berichten von Lebensmittelverschwendung und einem finanziellen Schaden, bezifferte diesen aber nicht näher.
Die betroffenen Handelsketten im Überblick
Die Zahl der betroffenen Filialen variiert je nach Kette und je nach Quelle teils erheblich, was angesichts der Dynamik eines laufenden Vorfalls nicht ungewöhnlich ist. Nach Angaben, die der Nachrichtenagentur AFP von den Handelsketten selbst übermittelt wurden, waren mindestens 300 Verkaufsstellen von Intermarché und Netto betroffen. Eine separate Mitteilung der Mutter-Gruppe Les Mousquetaires nannte dagegen rund 150 Filialen – ein Unterschied, der in den bisher verfügbaren Berichten nicht aufgelöst wird. Bei der Coopérative U waren es nach übereinstimmenden Angaben weniger als 100 Filialen, bei E.Leclerc „mehrere“ Filialen ohne genauere Zahl, und bei Monoprix rund 30 Filialen.
| Handelskette | Betroffene Filialen (Berichten zufolge) | Offizielle Einordnung |
|---|---|---|
| Intermarché / Netto (Les Mousquetaires) | Mind. 300 laut AFP; rund 150 laut Konzernangaben | Angriff auf Kühl- und Gefriersysteme bestätigt |
| Coopérative U | Weniger als 100 | Kühlsystem abgeschaltet, Temperaturschwankungen bestätigt |
| E.Leclerc | Mehrere Filialen (keine genaue Zahl) | Cyberangriff bei Kühltechnik-Zulieferer bestätigt |
| Monoprix | Rund 30 | Betroffen laut Berichten |
Auffällig ist, dass es sich bei den Betroffenen nicht um einen einzelnen, isolierten Konzern handelt, sondern um mehrere unabhängige Handelsgruppen, die unterschiedliche IT-Landschaften betreiben. Das stützt die These, dass nicht ein einzelnes Händlersystem, sondern eine gemeinsame, zulieferseitige Komponente in der Kühlkette das eigentliche Einfallstor war.
Danfoss im Fokus: Die Rolle des dänischen Kühltechnik-Herstellers
Nach Angaben einer mit den Ermittlungen vertrauten Quelle sollen die betroffenen Kühlsteuerungssysteme auf Technik des dänischen Herstellers Danfoss zurückgehen. Danfoss zählt zu den größten Anbietern von Kälte- und Klimatechnik weltweit und liefert unter anderem Steuerungseinheiten, die in Supermärkten die Temperatur von Kühlregalen und Tiefkühltruhen regeln und aus der Ferne überwachen lassen. Genau diese Fernwartungsfähigkeit, die im Normalbetrieb Energie spart und Serviceeinsätze reduziert, wird im Angriffsfall zur Schwachstelle: Wer sich Zugriff auf die Steuerungsebene verschafft, kann theoretisch denselben Befehl an Hunderte Filialen gleichzeitig senden, die eigentlich unabhängig voneinander betrieben werden.
Wichtig ist hier Zurückhaltung bei der Einordnung: Die bislang verfügbaren Berichte benennen Danfoss als die Technik hinter den betroffenen Systemen, äußern sich aber nicht abschließend dazu, ob die Schwachstelle in der Herstellersoftware selbst lag, in einer spezifischen Konfiguration bei den Handelsketten oder in einem vorgeschalteten Dienstleister. Diese Unterscheidung ist für die Bewertung des Falls zentral, lässt sich aber auf Basis der aktuell vorliegenden Quellen nicht abschließend klären. Ebenfalls unklar bleibt nach den vorliegenden Berichten, wer hinter dem Angriff steckt und welches Motiv die Täter hatten.
Wie die Angreifer vorgegangen sein sollen: Forciertes Abtauen als Waffe
Technisch betrachtet ist der beschriebene Angriffsweg bemerkenswert unspektakulär – und genau das macht ihn gefährlich. Statt Daten zu verschlüsseln oder zu stehlen, wie es bei klassischer Ransomware der Fall ist, griffen die Angreifer offenbar direkt in eine physische Betriebsfunktion ein: den Abtauzyklus der Kälteanlagen. Ein Abtauzyklus schmilzt gezielt Eis von Verdampfern ab, die sich im Normalbetrieb mit Reif überziehen. Läuft dieser Zyklus kontrolliert und zeitlich begrenzt, hat er keine Auswirkung auf die gelagerte Ware. Wird er jedoch missbräuchlich dauerhaft aktiviert oder mit der eigentlichen Kühlfunktion blockiert, steigt die Innentemperatur der Anlage unkontrolliert an.
Diese Vorgehensweise unterscheidet sich fundamental von einem typischen IT-Sicherheitsvorfall mit Datendiebstahl. Es handelt sich um einen Angriff auf operative Technologie (OT), bei dem die physische Konsequenz – verdorbene Ware, Lebensmittelverschwendung, möglicher Umsatzausfall – unmittelbar und ohne weitere Schritte der Angreifer eintritt. Ein Blick auf vergleichbare Vorfälle wie den Ransomware-Angriff auf IDCF Cloud zeigt, dass Angriffe mit direkter physischer Auswirkung zwar seltener sind als klassische Datenverschlüsselung, in den vergangenen Jahren aber spürbar zunehmen, weil immer mehr Infrastruktur fernsteuerbar gemacht wird.
Die Ermittlungen der Pariser Staatsanwaltschaft
Die Pariser Staatsanwaltschaft hat nach übereinstimmenden Berichten von sich aus ein Ermittlungsverfahren zu dem Cyberangriff auf die vernetzten Kühlsysteme der großen Lebensmittelhändler eingeleitet. Ein solches Eigeninitiativverfahren signalisiert, dass die Behörde den Fall als Angriff auf kritische Versorgungsinfrastruktur einstuft und nicht als rein zivilrechtliche Angelegenheit zwischen Händlern und Zulieferer behandelt. Zum aktuellen Zeitpunkt liegen keine belastbaren Informationen zur Identität der Angreifer, zu ihrem Motiv, zur exakten Zahl der entsorgten Produkte oder zur Gesamthöhe des finanziellen Schadens vor. Berichte über eine konkrete Zieltemperatur von 50 Grad Celsius sowie Behauptungen, auch Metro-Filialen, unabhängige Händler oder Fleischereien seien betroffen, sind nach den hier zugrunde gelegten Quellen nicht eindeutig bestätigt und sollten mit Vorsicht behandelt werden, bis offizielle Stellen sie verifizieren.
Für die Ermittler dürfte die zentrale Frage sein, ob der Angriff über ein gemeinsames Fernwartungssystem des Zulieferers erfolgte oder ob mehrere unabhängige Zugänge bei den Handelsketten selbst kompromittiert wurden. Die Antwort entscheidet darüber, ob der Fall als einzelner Lieferkettenvorfall mit breiter Wirkung einzuordnen ist oder als mehrere parallele Einbrüche, die zufällig zeitgleich auftraten – Letzteres erscheint angesichts der Gleichzeitigkeit bei mehreren Ketten deutlich unwahrscheinlicher.
IoT in der Kühlkette: Warum vernetzte Kältetechnik zum Ziel wird
Der Vorfall in Frankreich ist kein Einzelphänomen, sondern Symptom einer breiteren Entwicklung: Gebäudetechnik, die früher komplett isoliert lief, wird heute fast durchgängig vernetzt, überwacht und fernsteuerbar gemacht. Antoine Hautin, Cybersicherheitsberater bei Almond, bringt die Entwicklung in einem Gespräch mit CBS News auf den Punkt: „Industrieanlagen wie Kühltechnik, die lange vom Internet isoliert war, ist heute über Sensoren oder Fernüberwachungssysteme vernetzt.“ Diese Vernetzung bringt handfeste betriebliche Vorteile – weniger Ausfälle, geringerer Energieverbrauch, schnellere Fehlerdiagnose – aber sie vergrößert gleichzeitig die Angriffsfläche erheblich.
Grant Geyer, Chief Strategy Officer beim auf Cyber-physische Systeme spezialisierten Unternehmen Claroty, warnt laut SecurityBrief Asia, dass Effizienz- und Komfortgewinne durch Vernetzung reale Risiken mit sich bringen können, wenn sie nicht wirksam abgesichert sind – etwa bei der Kühlung von Rechenzentren oder der Kühlung verderblicher Waren im Einzelhandel, die kritische Systeme darstellen, deren abruptes Ausfallen gravierende Folgen hat. In derselben Quelle weist Geyer darauf hin, dass Gebäudeleittechnik und Gebäudeautomationssysteme häufig ans Netz angebunden werden, ohne dass dabei die Sicherheitsimplikationen ausreichend mitgedacht werden.
Diese Einschätzung deckt sich mit einer Beobachtung aus der Lebensmittel-Kühlkettenbranche selbst. Lowell Randel, Senior Vice President für Regierungs- und Rechtsangelegenheiten bei der Global Cold Chain Alliance, stellt laut einem Bericht von ACHR NEWS fest, dass Angreifer zunehmend raffinierter vorgehen, wenn sie Hacking, Schadsoftware, Phishing und Ransomware einsetzen. Ein in derselben Quelle zitierter Sicherheitsexperte namens Logan ergänzt, dass sich manche Angreifer gezielt auf operative Technologie verlegen, zu der auch vernetzte Gebäudetechnik wie Kältemaschinen zählt, zusätzlich zur klassischen Informationstechnologie.
Warum Kühltechnik ein besonders attraktives Ziel ist
Drei Faktoren machen Kälteanlagen im Einzelhandel zu einem besonders attraktiven Angriffsziel. Erstens ist der Schaden sofort sichtbar und unumkehrbar: Verdorbene Lebensmittel lassen sich nicht nachträglich retten, anders als verschlüsselte Daten, die sich im besten Fall wiederherstellen lassen. Zweitens laufen viele dieser Systeme über Jahre ohne Software-Updates, weil sie als reine Haustechnik und nicht als IT-Infrastruktur verstanden werden. Drittens erlaubt eine zentrale Fernwartungsplattform, wie sie große Kältetechnik-Anbieter ihren Kunden anbieten, im Erfolgsfall einen Angriff mit enormer Reichweite über einen einzigen Zugang.
Historischer Kontext: OT-Angriffe im Rückblick
Angriffe auf operative Technologie sind keine neue Erscheinung, auch wenn der Fall in Frankreich wegen seiner Breite und seines sofort sichtbaren Effekts auf Lebensmittel besondere Aufmerksamkeit erhält. Schon 2013 wurde der US-Einzelhändler Target über die Zugangsdaten eines externen Klimatechnik-Dienstleisters kompromittiert – ein frühes Beispiel dafür, wie Gebäudetechnik-Zulieferer als Einfallstor in größere Handelssysteme dienen können. 2015 und erneut 2016 legten Angreifer Teile des ukrainischen Stromnetzes durch Fernzugriff auf Leitsysteme lahm und verursachten großflächige Stromausfälle. 2017 traf die Schadsoftware NotPetya über ein manipuliertes Update einer Buchhaltungssoftware zahlreiche Branchen weltweit, darunter Logistik- und Produktionsunternehmen, und legte operative Abläufe über Tage hinweg lahm. 2021 zwang ein Ransomware-Angriff den US-Pipelinebetreiber Colonial Pipeline zu einer vorsorglichen Abschaltung der größten Treibstoffpipeline des Landes.
| Jahr | Vorfall | Sektor | Art des Angriffs |
|---|---|---|---|
| 2013 | Target-Datenleck (USA) | Einzelhandel | Zugang über Zugangsdaten eines Klimatechnik-Zulieferers |
| 2015/2016 | Angriffe auf das ukrainische Stromnetz | Energie | Fernzugriff auf Leitsysteme, großflächige Stromausfälle |
| 2017 | NotPetya | Diverse, u. a. Logistik | Schadsoftware über manipuliertes Software-Update |
| 2021 | Colonial Pipeline | Energie/Logistik (USA) | Ransomware, vorsorgliche Abschaltung der Pipeline |
| 2026 | Kühlanlagen-Angriff in Frankreich (dieser Fall) | Lebensmittelhandel | Fernauslösung eines forcierten Abtauzyklus |
Der gemeinsame Nenner dieser Fälle: Je stärker eine Branche auf vernetzte Steuerungstechnik setzt, desto attraktiver wird sie für Angreifer, die mit vergleichsweise einfachen Mitteln große physische Wirkung erzielen wollen. Der französische Kühlanlagen-Fall reiht sich damit in eine Entwicklung ein, die sich über mehr als ein Jahrzehnt branchenübergreifend beobachten lässt.
Marktauswirkungen: Was der Angriff für Danfoss und die Kühltechnikbranche bedeutet
Für Danfoss als Technologieanbieter ist die Nennung im Zusammenhang mit dem Angriff ein Reputationsrisiko, unabhängig davon, ob sich am Ende eine Schwachstelle in der eigenen Software, bei einem Integrator oder bei der Konfiguration durch die Handelsketten herausstellt. Hersteller von Gebäudeleittechnik und Kältesteuerungen stehen grundsätzlich vor einem Dilemma: Kunden verlangen zunehmend Fernwartung und zentrales Monitoring, um Energiekosten zu senken und Serviceeinsätze zu reduzieren, doch genau diese Fernzugriffsfähigkeit vergrößert die Angriffsfläche. Händler dürften nach diesem Vorfall verstärkt Nachweise zur Absicherung von Fernwartungszugängen von ihren Zulieferern einfordern, etwa durch Zertifizierungen, Penetrationstests oder vertraglich festgelegte Reaktionszeiten bei Sicherheitsvorfällen.
Für die betroffenen Handelsketten selbst entsteht neben dem unmittelbaren Warenschaden ein mittelfristiges Kostenproblem: Versicherer für Betriebsunterbrechungen und Cyber-Risiken werden den Vorfall in ihre Risikomodelle für den Lebensmitteleinzelhandel einpreisen. Das kann zu höheren Prämien führen, insbesondere für Ketten, die Kältetechnik eines einzigen Anbieters flächendeckend und ohne Netzwerksegmentierung zwischen Filialen betreiben. Wettbewerber von Danfoss im Markt für Kälte- und Klimatechnik dürften den Vorfall zudem nutzen, um eigene Sicherheitsarchitekturen stärker zu vermarkten – ein Muster, das sich auch nach anderen prominenten OT-Vorfällen beobachten ließ.
IT-Sicherheit vs. OT-Sicherheit: Ein grundlegender Unterschied
Ein zentraler Grund, warum Vorfälle wie der französische Kühlanlagen-Angriff immer wieder möglich sind, liegt in der strukturellen Kluft zwischen klassischer IT-Sicherheit und operativer Technologie. IT-Abteilungen patchen Server und Endgeräte oft im Wochen- oder Monatsrhythmus, während Kälteanlagen, Pumpensteuerungen oder Klimasysteme teils über zehn Jahre und länger ohne Software-Update betrieben werden, weil ein Update den Produktionsbetrieb unterbrechen könnte oder schlicht niemand im Unternehmen formal für die Sicherheit dieser Geräte verantwortlich ist.
| Merkmal | Klassische IT-Sicherheit | OT-/Gebäudetechnik-Sicherheit |
|---|---|---|
| Typischer Update-Zyklus | Wochen bis Monate | Oft Jahre, teils gar nicht |
| Hauptrisiko bei Ausfall | Datenverlust, Betriebsunterbrechung | Unmittelbare physische Folgen (z. B. Warenverderb) |
| Zuständigkeit im Unternehmen | IT-Abteilung | Häufig Facility-Management, selten mit Security-Fokus |
| Netzwerksegmentierung | Meist etabliert | Häufig unzureichend oder fehlend |
| Monitoring auf Anomalien | Security Operations Center üblich | Selten dediziertes Monitoring vorhanden |
Diese Lücke erklärt, warum Unternehmen, die bei klassischer IT-Sicherheit bereits auf etablierte Werkzeuge wie Endpoint-Schutzlösungen setzen – ein Themenfeld, das sich auch im Vergleich zwischen CrowdStrike, Defender und Sophos zeigt – bei der Absicherung von Gebäude- und Kältetechnik oft deutlich schlechter aufgestellt sind. OT-Systeme benötigen eigene Schutzkonzepte, die sich nicht eins zu eins aus der klassischen IT-Sicherheit übertragen lassen.
Was deutsche und DACH-Handelsketten jetzt prüfen sollten
Auch wenn der aktuelle Vorfall ausschließlich französische Handelsketten betrifft, dürften IT- und Facility-Verantwortliche bei deutschen, österreichischen und Schweizer Lebensmittelhändlern den Fall aufmerksam verfolgen. Viele der in der DACH-Region eingesetzten Kälte- und Klimatechnik-Systeme stammen von denselben international tätigen Herstellern, die auch in Frankreich aktiv sind, und folgen ähnlichen Architekturprinzipien mit zentraler Fernüberwachung.
Sofortmaßnahmen
- Inventarisierung aller vernetzten Kälte- und Klimasysteme inklusive Fernwartungszugänge, nicht nur der klassischen IT-Systeme
- Überprüfung, ob Kältetechnik-Steuerungen im selben Netzwerksegment wie Kassen- oder Warenwirtschaftssysteme laufen
- Abfrage bei Zulieferern, welche Authentifizierungsmechanismen für Fernzugriffe auf Steuerungssysteme genutzt werden
- Festlegung eines Notfallplans für den Fall eines Ausfalls der Kühlkette, inklusive manueller Temperaturüberwachung
Langfristige Maßnahmen
- Konsequente Netzwerksegmentierung zwischen OT- und IT-Systemen je Filiale
- Vertragliche Verpflichtung von Zulieferern zu regelmäßigen Sicherheitsaudits der Fernwartungsplattformen
- Aufbau von Monitoring-Fähigkeiten speziell für OT-Anomalien, nicht nur für klassischen IT-Datenverkehr
- Einbindung der Gebäude- und Kältetechnik in die unternehmensweite Risikobewertung für Cyber-Vorfälle
Ein einfaches, illustratives Beispiel dafür, wie eine getrennte Netzwerkarchitektur für Kassensysteme, Warenwirtschaft und Kältetechnik grob aussehen kann, zeigt folgende vereinfachte Segmentierungsübersicht. Sie ersetzt keine individuelle Sicherheitsarchitektur, verdeutlicht aber das Grundprinzip der Trennung:
Netzwerksegment A (IT):   Kassensysteme, Warenwirtschaft, Büro-WLAN
Netzwerksegment B (OT):   Kältesteuerung, Klimatechnik, Gebäudeleittechnik
Netzwerksegment C (DMZ):  Fernwartungszugänge externer Zulieferer

Regel: Segment C darf NUR auf definierte Ports in Segment B zugreifen
Regel: Segment A und Segment B haben KEINE direkte Verbindung
Regel: Jeder Zugriff aus Segment C wird protokolliert und auf Anomalien geprüft
Regulatorischer Druck: NIS2 und kritische Lebensmittelinfrastruktur
Der Vorfall dürfte der Debatte um die europäische NIS2-Richtlinie neuen Schwung geben, auch wenn sich nicht alle betroffenen Handelsketten automatisch in deren direktem Anwendungsbereich befinden. NIS2 verpflichtet Betreiber als wesentlich oder wichtig eingestufter Einrichtungen, Risikomanagement-Maßnahmen für ihre IT- und zunehmend auch OT-Systeme umzusetzen und Sicherheitsvorfälle innerhalb enger Fristen zu melden. Lebensmittelversorgung gilt in mehreren europäischen Risikobewertungen als Teil kritischer Infrastruktur, weil eine großflächige Unterbrechung der Kühlkette unmittelbar die Versorgungssicherheit der Bevölkerung betrifft.
In Deutschland ergänzt das KRITIS-Dachgesetz die europäischen Vorgaben und dürfte künftig auch stärker auf die physische und digitale Absicherung von Kühl- und Kälteinfrastruktur in der Lebensmittelversorgung eingehen. Händler, die bislang Gebäudetechnik als reine Haustechnik-Frage behandelt haben, dürften in den kommenden Monaten verstärkt gefordert sein, diese Systeme formal in ihr Risikomanagement nach regulatorischen Vorgaben einzubeziehen.
Prognosen: Wie sich OT-Sicherheit in der Lebensmittelbranche entwickeln dürfte
Auf Basis der bisher bekannten Fakten und der Reaktionen aus Branche und Politik lassen sich mehrere Entwicklungen für die kommenden Monate einschätzen, die als Einordnung und nicht als gesicherte Tatsachen zu verstehen sind.
- Der politische Druck zur beschleunigten Umsetzung von NIS2-Anforderungen für Lebensmittelhändler dürfte zunehmen, insbesondere in Frankreich und bei grenzüberschreitend tätigen Handelskonzernen.
- Hersteller von Kälte- und Klimatechnik wie Danfoss und ihre Wettbewerber dürften ihre Fernwartungsplattformen einer verstärkten externen Sicherheitsprüfung unterziehen und dies auch offensiv kommunizieren.
- Handelsketten dürften kurzfristig in Netzwerksegmentierung zwischen Kassensystemen, Warenwirtschaft und Gebäudetechnik investieren, um eine Wiederholung in der eigenen Infrastruktur zu verhindern.
- Cyber-Versicherer dürften ihre Risikomodelle für den Lebensmitteleinzelhandel anpassen und künftig gezielter nach OT-Sicherheitsmaßnahmen bei Kälteanlagen fragen.
- Weitere, ähnlich gelagerte Vorfälle bei vernetzter Gebäude- und Kältetechnik in anderen europäischen Ländern erscheinen mittelfristig wahrscheinlich, solange die strukturelle Lücke zwischen IT- und OT-Sicherheit branchenübergreifend bestehen bleibt.
Was Verbraucher und Beschäftigte jetzt wissen sollten
Für Verbraucher in Frankreich bedeutet der Vorfall zunächst, dass einzelne Filialen vorübergehend Engpässe bei Kühl- und Tiefkühlware haben könnten, weil betroffene Bestände aus Sicherheitsgründen entsorgt wurden. Eine unmittelbare Gefahr für bereits verkaufte Ware besteht nach den vorliegenden Berichten nicht, da die Maßnahmen der Händler gerade darauf ausgelegt waren, kontaminierte oder verdorbene Produkte aus dem Verkauf zu nehmen, bevor sie Kunden erreichen. Für Beschäftigte in den betroffenen Filialen bedeutete der Vorfall vor allem zusätzlichen Arbeitsaufwand durch manuelle Kontrolle und Aussortierung betroffener Ware unter Zeitdruck.
Für Beschäftigte in IT- und Facility-Abteilungen anderer europäischer Handelsketten, auch in Deutschland, liefert der Fall ein konkretes Argument dafür, Budgets für die Absicherung von Gebäude- und Kältetechnik einzufordern, die in der Vergangenheit oft hinter klassischen IT-Sicherheitsinvestitionen zurückstanden.
Einordnung im Vergleich zu anderen aktuellen Cybervorfällen
Der französische Kühlanlagen-Fall reiht sich in eine Serie aktueller Vorfälle ein, die zeigen, wie unterschiedlich Cyberangriffe mittlerweile ansetzen können. Während beim Ransomware-Angriff auf IDCF Cloud mehrere hundert Unternehmen durch verschlüsselte Cloud-Infrastruktur betroffen waren, zielte der Angriff auf die französischen Kühlsysteme nicht auf Daten, sondern direkt auf eine physische Betriebsfunktion. Beide Fälle verdeutlichen jedoch ein gemeinsames Muster: Angreifer suchen gezielt nach zentralen Punkten, über die sich mit einem einzigen erfolgreichen Zugriff eine große Zahl von Opfern gleichzeitig treffen lässt, sei es über einen Cloud-Anbieter oder über einen Zulieferer für Gebäudetechnik.
Auch der bereits bekannte Danfoss-Vorfall selbst zeigt, wie schnell sich die Berichtslage bei einem laufenden Sicherheitsvorfall verändern kann: Erste Zahlen zu betroffenen Filialen schwanken zwischen unterschiedlichen Quellen, und die endgültige Einordnung der Schwachstelle dürfte erst nach Abschluss der behördlichen Ermittlungen möglich sein.
Häufig gestellte Fragen
Was ist beim Cyberangriff auf die französischen Supermärkte genau passiert?
In der Nacht vom 11. auf den 12. Oktober 2026 wurden die Kühl- und Gefriersysteme mehrerer großer französischer Handelsketten gestört. Angreifer sollen aus der Ferne ein forciertes Abtauen ausgelöst haben, wodurch die Temperatur in Kühlanlagen anstieg und Ware verdorben ist.
Welche Handelsketten sind betroffen?
Bestätigt betroffen sind nach übereinstimmenden Berichten Intermarché, Netto, Coopérative U, E.Leclerc und Monoprix. Die Anzahl der betroffenen Filialen variiert je nach Kette und Quelle zwischen rund 30 und mindestens 300.
Welche Rolle spielt der Hersteller Danfoss?
Nach Angaben einer mit den Ermittlungen vertrauten Quelle sollen die betroffenen Kühlsteuerungssysteme auf Technik des dänischen Herstellers Danfoss zurückgehen. Ob die Schwachstelle in der Herstellersoftware, bei einem Integrator oder in der Konfiguration bei den Händlern lag, ist bislang nicht abschließend geklärt.
Wer ermittelt zu dem Vorfall?
Die Pariser Staatsanwaltschaft hat von sich aus ein Ermittlungsverfahren zu dem Cyberangriff auf die vernetzten Kühlsysteme der Handelsketten eingeleitet.
Sind auch deutsche oder DACH-Handelsketten betroffen?
Nach aktuellem Stand der Berichte betrifft der Vorfall ausschließlich französische Handelsketten. Da viele Kältetechnik-Systeme in der DACH-Region von denselben international tätigen Herstellern stammen, dürfte der Fall dort jedoch für erhöhte Aufmerksamkeit bei IT- und Facility-Verantwortlichen sorgen.
Wie können sich Supermärkte vor ähnlichen Angriffen schützen?
Zu den wichtigsten Maßnahmen zählen eine konsequente Netzwerksegmentierung zwischen Kassensystemen, Warenwirtschaft und Gebäudetechnik, Monitoring auf Anomalien im OT-Netzwerk sowie vertragliche Sicherheitsanforderungen an Zulieferer von Kälte- und Klimatechnik.
Was bedeutet NIS2 für Betreiber von Kühlanlagen im Lebensmittelhandel?
Die europäische NIS2-Richtlinie verpflichtet als wesentlich oder wichtig eingestufte Einrichtungen zu Risikomanagement-Maßnahmen und Meldepflichten bei Sicherheitsvorfällen. Lebensmittelversorgung gilt in mehreren Risikobewertungen als Teil kritischer Infrastruktur, was den Druck auf Händler erhöht, auch Gebäude- und Kältetechnik formal in ihr Sicherheitsmanagement einzubeziehen.
War bereits bekannt, dass vernetzte Kühltechnik ein Sicherheitsrisiko darstellt?
Sicherheitsexperten warnen bereits seit Jahren vor Risiken durch vernetzte Gebäudetechnik. Lowell Randel von der Global Cold Chain Alliance verweist laut ACHR NEWS darauf, dass Angreifer zunehmend raffinierter vorgehen, während Experten wie Grant Geyer von Claroty seit längerem vor unzureichend abgesicherten Gebäudeleitsystemen warnen.
Annika Vogel
Annika Vogel ist Cybersecurity-Analystin bei TrendinTech und schreibt über Datenlecks, Schwachstellen, Ransomware und die geopolitische Dimension digitaler Sicherheit. Annika möchte ihren Leserinnen und Lesern einen nüchternen, fundierten Blick auf Bedrohungen bieten, die oft mit großen Schlagzeilen gehandelt werden.
Alle Artikel von Annika Vogel (5)Ähnliche Artikel
Kühlhack: Wer haftet für 80 Carrefour-Filialen? [2026]
Danfoss-Hack legt 300 Supermärkte in Frankreich lahm [2026]