Danfoss-Hack legt 300 Supermärkte in Frankreich lahm [2026]
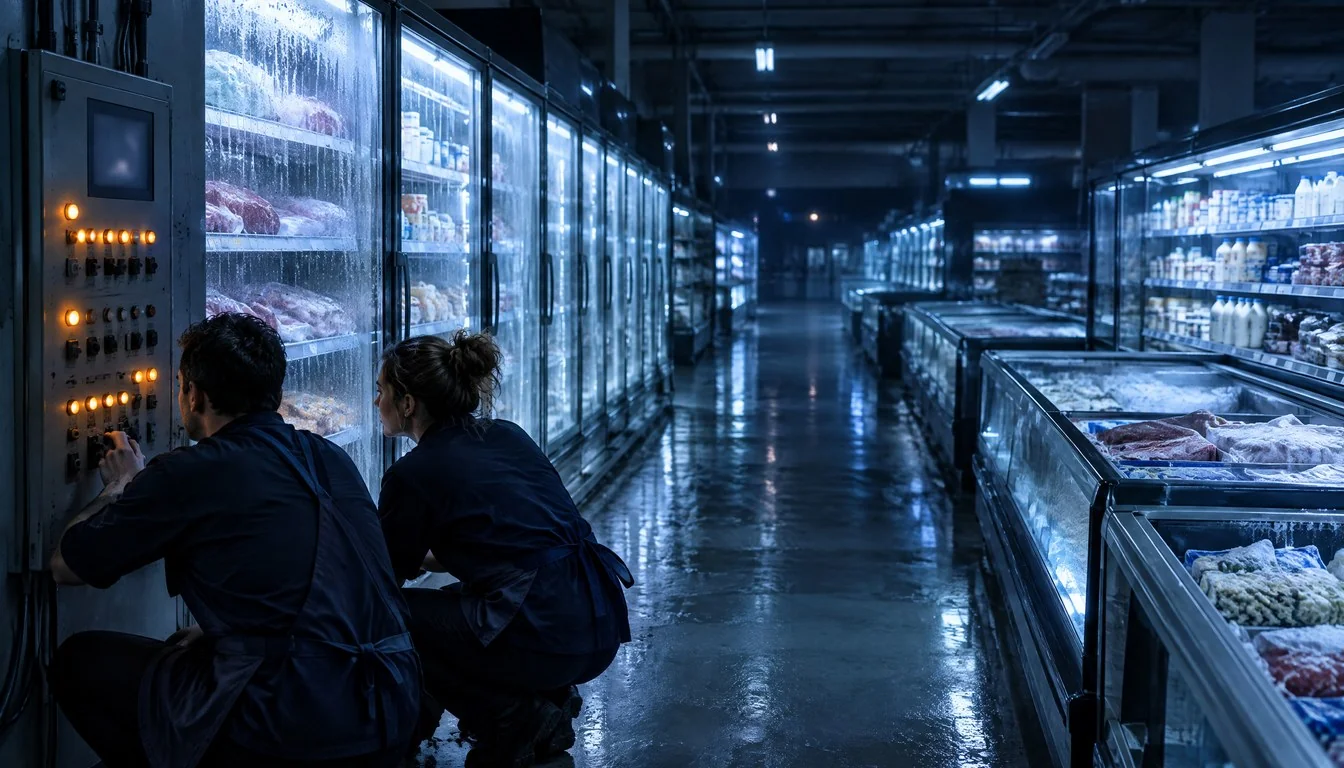
In der Nacht vom 11. auf den 12. Oktober 2026 fiel in hunderten französischen Supermärkten die Kühlkette aus, nicht wegen eines Stromausfalls, sondern wegen eines gezielten Cyberangriffs. Ziel der Attacke war die Steuerungssoftware dänischer Kühltechnik des Herstellers Danfoss, die in der Lebensmittel-Einzelhandelsbranche Frankreichs weit verbreitet ist. Die Angreifer lösten aus der Ferne ein massenhaftes Abtauen der Kühl- und Gefriersysteme aus, wie n-tv.de berichtet. Das Resultat: verdorbene Lebensmittel, hektische Nachtschichten in den Filialen und ein Schaden, der sich laut mehreren Medien auf mehrere Millionen Euro belaufen könnte.
Betroffen sind nach aktuellem Stand mehrere große Handelsketten: Intermarché, Netto, die Coopérative U mit ihren Système-U-Märkten, E.Leclerc und Carrefour Market. Die Pariser Staatsanwaltschaft hat bereits ein Ermittlungsverfahren eingeleitet. Für die deutsche und DACH-Öffentlichkeit ist der Vorfall relevant, weil er zeigt, wie verwundbar vernetzte Kühltechnik in der kritischen Lebensmittelversorgung tatsächlich ist, und weil ähnliche Danfoss-Systeme auch in deutschen und österreichischen Supermärkten im Einsatz sind.
Verpasse keine neuen Tech-Storys auf Google
Füge TrendinTech Deutschland einmal in der Google-App hinzu und unsere Artikel erscheinen in deinen Vorschlägen.
Was in der Nacht zum 12. Oktober geschah
Der Cyberangriff auf die französischen Supermärkte begann in den späten Abendstunden des 11. Oktober und zog sich bis in die frühen Morgenstunden des 12. Oktober 2026. Mitarbeiter mehrerer Filialen berichteten von Alarmketten, die über Stunden nicht abrissen. Eine Filialleitung in Rennes beschrieb gegenüber France 3 Bretagne eine Nacht voller Warnmeldungen, bei denen Kühlfühler Temperaturen anzeigten, die weit über dem Normalbereich lagen. Die genaue Zieltemperatur, auf die die Systeme manipuliert wurden, wird in den Berichten unterschiedlich angegeben, weshalb an dieser Stelle keine einzelne Zahl als gesichert gelten kann.
Fest steht: Die Angreifer verschafften sich Zugriff auf die Fernwartungsfunktion der Kühlsteuerung und lösten ein forciertes Abtauen aus, berichtet Numerama. Normalerweise dient diese Funktion der Wartung und der automatischen Entfernung von Eisschichten in Kühlmöbeln. In den Händen der Angreifer wurde sie zur Waffe gegen die Kühlkette selbst. Innerhalb weniger Stunden stiegen in zahlreichen Filialen die Temperaturen in Kühltruhen und Gefrierschränken so stark an, dass Fleisch, Fisch, Milchprodukte und Tiefkühlware unbrauchbar wurden.
Die Schwachstelle: Wie ein Hack bei Danfoss zur nationalen Krise wurde
Im Zentrum des Cyberangriffs auf die französischen Supermärkte steht ein einziger Softwareanbieter: Danfoss. Das dänische Unternehmen liefert Steuerungssysteme für gewerbliche Kälteanlagen, die in einem Großteil der französischen Supermärkte und Discounter verbaut sind. Genau diese Marktdominanz wurde zum Problem. Weil viele Handelsketten auf dieselbe Plattform setzen, konnte ein einzelner erfolgreicher Angriff auf die Steuerungssoftware gleich mehrere Konzerne parallel treffen, unabhängig davon, unter welchem Markennamen die jeweilige Filiale firmiert.
Diese Konzentration auf wenige Zulieferer ist kein Einzelfall in der Lebensmittelbranche. Kühltechnik, Kassensysteme und Lagerverwaltung laufen in weiten Teilen Europas über eine Handvoll spezialisierter Anbieter. Ein Angriff auf einen zentralen Software-Knotenpunkt wirkt dadurch wie ein Hebel: Die Täter müssen nicht jede Filiale einzeln angreifen, ein Zugriff auf das zentrale System reicht, um landesweit Schaden anzurichten. Welche Schwachstelle konkret ausgenutzt wurde und ob dafür gestohlene Zugangsdaten, eine Lücke in der Fernwartungsschnittstelle oder ein anderer Weg verantwortlich war, ist öffentlich bislang nicht bestätigt.
Für IT-Sicherheitsverantwortliche in Deutschland ist das ein vertrautes Muster. Auch hierzulande sorgen zentrale Angriffe auf IT-Dienstleister regelmäßig für Kettenreaktionen, wie der Ransomware-Angriff auf IDCF Cloud gezeigt hat, bei dem ein einzelner Cloud-Anbieter Hunderte Kundenunternehmen gleichzeitig in Mitleidenschaft zog. Operative Technik (OT), zu der auch Kühlsteuerungen zählen, gilt in der IT-Sicherheitsbranche traditionell als Nachzügler bei Schutzmaßnahmen, weil viele Systeme über Jahre im Feld bleiben und selten mit der gleichen Sorgfalt gepatcht werden wie klassische Büro-IT.
Welche Supermarktketten betroffen sind
Nach Angaben mehrerer französischer Medien zählen zu den betroffenen Handelsgruppen die Mousquetaires-Gruppe mit ihren Marken Intermarché und Netto, die Coopérative U mit den Système-U-Filialen, E.Leclerc sowie Carrefour Market. Die genaue Gesamtzahl betroffener Filialen in Frankreich ist derzeit nicht abschließend geklärt, da unterschiedliche Quellen unterschiedliche Zahlen nennen. Laut Le Figaro sprach das Groupement Mousquetaires selbst von mindestens 300 betroffenen Intermarché- und Netto-Filialen. Eine andere, früher verbreitete Angabe nannte rund 150 Filialen der Mousquetaires-Gruppe, was im Widerspruch zur späteren Konzernangabe steht.
Bei der Coopérative U war nach eigenen Angaben eine deutlich kleinere Zahl betroffen: weniger als 100 Système-U-Supermärkte. Zu Carrefour Market liegen bislang keine belastbaren Filialzahlen vor, der Konzern wird in mehreren Berichten als betroffen genannt, ohne dass eine konkrete Zahl an Standorten bestätigt wurde. Diese Unschärfe ist für ein Ereignis, das erst wenige Stunden alt ist, nicht ungewöhnlich, sie zeigt aber auch, wie schwer es selbst für die Konzerne selbst ist, das tatsächliche Ausmaß eines solchen IT-Sicherheitsvorfalls schnell zu quantifizieren.
Die Zahlenverwirrung: Wie viele Filialen sind wirklich betroffen?
Gerade weil die Zahlen so stark voneinander abweichen, lohnt sich ein genauerer Blick auf die einzelnen Quellenangaben. Die folgende Tabelle stellt die unterschiedlichen, teils widersprüchlichen Angaben zur Anzahl betroffener Filialen gegenüber, wie sie am 12. Oktober 2026 kursierten.
| Quelle der Angabe | Mousquetaires (Intermarché/Netto) | Coopérative U | Status der Angabe |
|---|---|---|---|
| Groupement Mousquetaires (zitiert von Le Figaro) | mindestens 300 Filialen | nicht angegeben | Konzernangabe |
| Frühe Agenturmeldungen zu Les Mousquetaires | ca. 150 Filialen | nicht angegeben | widerspricht der späteren Konzernangabe |
| Coopérative U (zitiert von Le Figaro) | nicht angegeben | unter 100 Filialen | Konzernangabe |
| Carrefour Market | nicht angegeben | nicht angegeben | bislang keine konkrete Filialzahl veröffentlicht |
Die Differenz zwischen 150 und mindestens 300 betroffenen Mousquetaires-Filialen ist kein kleines Rundungsproblem, sie verdoppelt das geschätzte Ausmaß des Vorfalls. Für Leser in Deutschland zeigt das vor allem eines: Bei einem laufenden Cyberangriff auf kritische Infrastruktur sind die ersten 24 Stunden geprägt von vorläufigen, teils widersprüchlichen Zahlen. Erst im Verlauf der forensischen Aufarbeitung und der behördlichen Ermittlungen dürfte sich ein verlässlicheres Gesamtbild ergeben.
Die Opfer in Zahlen: Von Rennes bis Wasselonne
Konkreter als die landesweiten Gesamtzahlen sind die Einzelfälle, die aus betroffenen Filialen bekannt wurden. Der Market de la Poterie in Rennes musste nach Angaben des Filialleiters gegenüber France 3 Bretagne Tiefkühlware im Wert von rund 10.000 Euro entsorgen. Der Filialleiter beschrieb die Nacht mit den Worten, man habe ungefähr 10.000 Euro an Tiefkühlprodukten wegwerfen müssen, eine Formulierung, die den finanziellen Schaden auf Filialebene greifbar macht.
Deutlich höher lag der Schaden bei einer Leclerc-Filiale im elsässischen Wasselonne, die laut 20 Minuten einen Verlust von etwa 220.000 Euro meldete. Ein Intermarché im nahegelegenen Haguenau bezifferte seinen Schaden auf rund 50.000 Euro. Diese drei Einzelfälle, von 10.000 über 50.000 bis 220.000 Euro, veranschaulichen, wie unterschiedlich stark einzelne Standorte je nach Warenbestand, Lagerumfang und Tageszeit des Angriffs betroffen waren. Landesweit könnten sich die Verluste laut mehreren Medienberichten auf mehrere Millionen Euro summieren, eine offizielle, abschließende Gesamtsumme für ganz Frankreich liegt bislang jedoch nicht vor.
| Standort / Kette | Betroffene Filialen (ca.) | Geschätzter Schaden | Quelle |
|---|---|---|---|
| Les Mousquetaires (Intermarché & Netto), landesweit | mindestens 300 | nicht abschließend beziffert, mehrere Millionen Euro im Raum | Le Figaro |
| Coopérative U / Système U, landesweit | unter 100 | nicht beziffert | Le Figaro |
| E.Leclerc, Wasselonne (Einzelfall) | 1 Filiale | ca. 220.000 Euro | 20 Minuten |
| Intermarché, Haguenau (Einzelfall) | 1 Filiale | ca. 50.000 Euro | 20 Minuten |
| Market de la Poterie, Rennes (Einzelfall) | 1 Filiale | ca. 10.000 Euro | France 3 Bretagne |
| Carrefour Market, landesweit | nicht bestätigt | nicht beziffert | mehrere Medien |
Reaktion der Handelsketten auf den Cyberangriff
Intermarché bezeichnete den Vorfall öffentlich als Lebensmittelverschwendung und finanziellen Verlust, nannte dabei aber bewusst keine Gesamtsumme. Deutlich schärfer äußerte sich Dominique Schelcher, Vorstandsvorsitzender der Coopérative U. Er nannte den Angriff „inédite“ und „d’une extrême gravité“, zu Deutsch unerhört und von extremer Schwere. Diese Wortwahl eines Konzernchefs, der üblicherweise eher zurückhaltend kommuniziert, unterstreicht, wie ernst die Branche die Lage einschätzt.
Auffällig ist, dass keine der betroffenen Handelsketten bislang eine exakte, konzernweite Schadenssumme veröffentlicht hat. Stattdessen kursieren vor allem Einzelfallzahlen aus einzelnen Filialen sowie vorsichtige Hinweise auf einen Gesamtschaden im Millionenbereich. Diese Zurückhaltung ist in der Unternehmenskommunikation nach Cyberangriffen üblich, auch weil laufende Versicherungsfälle und mögliche rechtliche Schritte gegen Zulieferer oder Täter die konkrete Schadenshöhe beeinflussen können.
Ermittlungen: Pariser Staatsanwaltschaft und OFAC übernehmen den Fall
Die Pariser Staatsanwaltschaft hat von sich aus ein Ermittlungsverfahren zu dem Cyberangriff auf die vernetzten Kühlsysteme der großen Lebensmittelhändler eingeleitet, wie France 3 Bretagne berichtet. Das Verfahren wurde an das Office anti cybercriminalité, kurz OFAC, übergeben, die zentrale französische Ermittlungseinheit für Cyberkriminalität. Diese Behörde ist auf komplexe digitale Angriffe gegen Unternehmen und kritische Infrastruktur spezialisiert und wird nun die technischen Spuren des Angriffs auf die Danfoss-Systeme auswerten.
Öffentlich bestätigt ist bislang weder, wer hinter dem Angriff steckt, noch welches Motiv die Täter hatten. Auch eine mögliche Lösegeldforderung ist nicht offiziell bestätigt. Diese drei zentralen Fragen, Täteridentität, Motiv und Erpressung, dürften in den kommenden Tagen die öffentliche Debatte in Frankreich dominieren. Bis belastbare Ermittlungsergebnisse vorliegen, sollten Spekulationen über die Urheberschaft mit Vorsicht behandelt werden.
Technischer Hintergrund: Warum vernetzte Kühltechnik ein Risiko ist
Moderne Kühlanlagen in Supermärkten sind längst keine isolierten Maschinen mehr. Sie sind über Steuerungssoftware mit zentralen Leitsystemen verbunden, die Temperaturen aus der Ferne überwachen, Wartungstermine planen und bei Bedarf eingreifen können. Genau diese Fernwartungsfunktion, die im Normalbetrieb Ausfälle verhindern und Energiekosten senken soll, war im aktuellen Fall offenbar der Angriffsvektor. Wer Zugriff auf das zentrale Steuerungssystem erhält, kann im Prinzip jede angeschlossene Anlage gleichzeitig manipulieren.
Sicherheitsverantwortliche sprechen bei solchen Systemen von Operational Technology, kurz OT, im Unterschied zur klassischen Büro-IT. OT-Systeme laufen oft über viele Jahre unverändert, werden seltener aktualisiert und sind historisch eher auf Zuverlässigkeit als auf Abwehr gezielter Angriffe ausgelegt. Das Resultat ist ein Flickenteppich aus Systemen unterschiedlichen Alters, die über gemeinsame Netzwerke oder Fernwartungszugänge miteinander verbunden sind, ein klassisches Einfallstor für Angreifer, die nicht jede Filiale einzeln knacken müssen.
Parallelen zu anderen Angriffen auf vernetzte Infrastruktur
Das Muster, zentrale Zulieferer-Software als Hebel für breit gestreute Schäden zu nutzen, ist in der IT-Sicherheitsbranche nicht neu. Auch der bereits erwähnte Angriff auf IDCF Cloud, bei dem laut eigenen Angaben rund 495 Unternehmen betroffen waren, folgte derselben Logik: Ein Angriff auf einen zentralen Dienstleister wirkt sich auf alle angeschlossenen Kunden gleichzeitig aus. Für Handelsketten, die ihre Kühltechnik, Kassensysteme oder Cloud-Infrastruktur outsourcen, bedeutet das ein strukturelles Risiko, das über die eigene IT-Abteilung hinausreicht.
Marktauswirkungen für die Lebensmittelbranche
Für die betroffenen Handelsketten bedeutet der Vorfall mehr als nur den unmittelbaren Warenverlust. Versicherer dürften die Schadensfälle genau prüfen, insbesondere, ob Cyberversicherungen den Ausfall von OT-Systemen wie Kühlanlagen überhaupt abdecken. Viele Policen in diesem Bereich wurden ursprünglich für klassische IT-Ausfälle konzipiert und nicht für produktionsnahe Technik. Hinzu kommt der Reputationsschaden: Kunden, die in sozialen Netzwerken von leeren Kühlregalen oder weggeworfener Ware lesen, könnten kurzfristig misstrauischer gegenüber der Frische im jeweiligen Markt werden.
Langfristig dürfte der Vorfall den Druck auf Zulieferer wie Danfoss erhöhen, ihre Fernwartungsschnittstellen stärker abzusichern. Auch Handelsketten selbst könnten künftig stärker auf redundante, voneinander unabhängige Steuerungssysteme setzen, statt sich auf eine einzige zentrale Plattform zu verlassen. Für die betroffenen Konzerne bedeutet das zusätzliche Investitionen in IT-Sicherheit, die sich kurzfristig negativ auf die Marge auswirken, langfristig aber Schäden in genau dieser Größenordnung verhindern sollen.
Historischer Kontext: Angriffe auf kritische Infrastruktur
Der Angriff auf die französischen Supermärkte reiht sich in eine wachsende Zahl von Cyberangriffen ein, die nicht klassische Daten, sondern physische Prozesse ins Visier nehmen. International bekannt wurde dieses Muster unter anderem durch Angriffe auf Energieversorger und Pipelinebetreiber in den vergangenen Jahren, bei denen Angreifer gezielt industrielle Steuerungssysteme statt klassischer Server attackierten. Der entscheidende Unterschied zum aktuellen Fall in Frankreich: Hier trifft es nicht Energieversorgung oder Industrieanlagen, sondern die alltägliche Lebensmittelversorgung von Millionen Verbrauchern.
Auch im DACH-Raum ist das Thema Cybersicherheit für kritische und quasi-kritische Infrastruktur längst kein Nischenthema mehr. Deutsche Behörden stufen den Lebensmittelhandel zwar nicht formal als kritische Infrastruktur im engeren Sinne ein, die Versorgungsrelevanz großer Handelsketten ist jedoch unbestritten. Vergleichbare Vorfälle bei deutschen oder österreichischen Supermarktketten mit Danfoss-Technik sind nach aktuellem Stand nicht bekannt, der Fall aus Frankreich dürfte aber auch hierzulande Diskussionen über die Absicherung vernetzter Kühltechnik anstoßen.
Risikoanalyse für deutsche und DACH-Handelsketten
Auch wenn der aktuelle Cyberangriff ausschließlich französische Supermärkte betrifft, lohnt sich der Blick auf die eigene Risikolage für deutsche, österreichische und Schweizer Handelsketten. Danfoss ist nicht nur in Frankreich, sondern europaweit einer der größten Anbieter gewerblicher Kühltechnik. Wer als IT-Verantwortlicher in einem Handelsunternehmen arbeitet, sollte sich daher mit drei Fragen auseinandersetzen: Welche Zulieferer haben Fernzugriff auf kritische Systeme, wie ist dieser Zugriff technisch abgesichert, und existiert ein Notfallplan für den Fall, dass genau dieser Zugriff missbraucht wird.
Klassische Endpoint-Security-Lösungen, wie sie etwa im Vergleich zwischen CrowdStrike, Defender und Sophos beschrieben werden, schützen in erster Linie Laptops, Server und klassische Endgeräte. Für OT-Umgebungen wie Kühlsteuerungen braucht es ergänzend spezialisierte Monitoring-Lösungen, die ungewöhnliches Verhalten in industriellen Steuerungsnetzwerken erkennen, etwa plötzliche Fernzugriffe außerhalb geplanter Wartungsfenster. Auch Cloud-Infrastrukturentscheidungen, wie sie Unternehmen etwa beim Vergleich von AKS, EKS und GKE treffen, sollten Sicherheitsaspekte der angebundenen OT-Systeme stets mitdenken, statt IT- und OT-Sicherheit getrennt zu betrachten.
Was Unternehmen jetzt tun sollten
Aus dem französischen Fall lassen sich mehrere praktische Lehren für Handelsunternehmen ziehen, die vernetzte Kühl- oder Produktionstechnik einsetzen. Dazu zählen eine lückenlose Bestandsaufnahme aller Fernwartungszugänge zu kritischen Anlagen, eine strikte Trennung zwischen OT- und IT-Netzwerken, regelmäßige Penetrationstests speziell für industrielle Steuerungssysteme und klare Eskalationspläne für den Fall eines Ausfalls der Kühlkette, einschließlich vorab definierter Grenzwerte, ab denen Ware vorsorglich entsorgt wird.
- Vollständige Inventarisierung aller Fernzugänge zu Kühl- und Kältetechnik, inklusive Zulieferer-Zugängen
- Physische oder logische Trennung von OT-Netzwerken (Kühltechnik, Kassensysteme) von der klassischen Büro-IT
- Monitoring für ungewöhnliche Befehle an Kühlsteuerungen, etwa massenhafte Abtau-Kommandos außerhalb von Wartungsfenstern
- Vertraglich festgelegte Reaktionszeiten und Kommunikationswege mit Zulieferern wie Danfoss im Notfall
- Regelmäßige Notfallübungen, die auch den Totalausfall der Kühlkette in mehreren Filialen gleichzeitig simulieren
Prognosen: Wie sich die Lage nach dem Cyberangriff entwickeln dürfte
Auf Basis des aktuellen Kenntnisstands lassen sich mehrere plausible Entwicklungen für die kommenden Wochen und Monate skizzieren, ohne dass diese als gesicherte Fakten gelten. Erstens dürfte die Zahl der offiziell bestätigten betroffenen Filialen in den nächsten Tagen weiter nach oben korrigiert werden, sobald die Konzerne ihre interne Bestandsaufnahme abgeschlossen haben. Zweitens ist davon auszugehen, dass die OFAC-Ermittlungen Wochen bis Monate in Anspruch nehmen werden, bevor belastbare Aussagen zu Tätern und Motiv möglich sind, vergleichbare Verfahren bei Angriffen auf Unternehmensinfrastruktur dauern erfahrungsgemäß ähnlich lange.
Drittens dürfte Danfoss als Zulieferer unter verstärkten öffentlichen Druck geraten, Details zur ausgenutzten Schwachstelle und zu geplanten Sicherheitsupdates zu veröffentlichen. Viertens ist zu erwarten, dass weitere europäische Handelsketten, die ähnliche Kühltechnik einsetzen, in den kommenden Tagen eigene Sicherheitsüberprüfungen ankündigen, selbst wenn sie vom aktuellen Angriff nicht betroffen waren. Fünftens dürfte der Vorfall die Debatte über eine Ausweitung des Begriffs kritische Infrastruktur auf große Teile des Lebensmitteleinzelhandels neu befeuern, sowohl in Frankreich als auch in anderen EU-Staaten.
Verwandte Artikel
- IDCF Cloud Ransomware-Angriff: 495 Firmen betroffen [2026]
- CrowdStrike vs. Defender vs. Sophos: 5-facher Preis [2026]
- AKS vs. EKS vs. GKE: 6.500€ Kubernetes-Vergleich [2026]
- NixOS statt Windows: Niederlande bauen 4-Tool-Suite [2026]
- Weitere Cybersecurity-News
Häufig gestellte Fragen zum Cyberangriff auf französische Supermärkte
Welche Supermärkte waren von dem Cyberangriff betroffen?
Nach aktuellen Berichten waren Filialen von Intermarché, Netto, Coopérative U / Système U, E.Leclerc und Carrefour Market betroffen. Die genaue Gesamtzahl der Filialen ist noch nicht abschließend geklärt.
Wer steckt hinter dem Angriff auf die Kühlsysteme?
Die Identität und das Motiv der Angreifer sind öffentlich nicht bestätigt. Die Ermittlungen liegen bei der Pariser Staatsanwaltschaft und dem Office anti cybercriminalité (OFAC).
Welche Software war von dem Hack betroffen?
Angegriffen wurde die Steuerungssoftware für gewerbliche Kühltechnik des dänischen Herstellers Danfoss, die in vielen französischen Supermärkten im Einsatz ist.
Wie hoch ist der Gesamtschaden durch den Cyberangriff?
Eine offizielle, abschließende Gesamtsumme für ganz Frankreich liegt bislang nicht vor. Einzelne Filialen meldeten Schäden zwischen rund 10.000 und 220.000 Euro, landesweit könnten sich die Verluste laut Medienberichten auf mehrere Millionen Euro summieren.
Wurde ein Lösegeld gefordert?
Ob eine Lösegeldforderung gestellt wurde, ist öffentlich nicht bestätigt. Belastbare Informationen dazu könnten sich erst im Verlauf der laufenden Ermittlungen ergeben.
Sind auch deutsche oder österreichische Supermärkte betroffen?
Nach aktuellem Stand gibt es keine Berichte über betroffene Filialen in Deutschland, Österreich oder der Schweiz. Danfoss-Technik wird jedoch auch außerhalb Frankreichs im europäischen Lebensmittelhandel eingesetzt.
Was genau löste den Ausfall der Kühlsysteme aus?
Laut Berichten lösten die Angreifer per Fernzugriff ein forciertes Abtauen der Kühl- und Gefriersysteme aus, wodurch die Temperaturen in den betroffenen Anlagen deutlich über das zulässige Niveau stiegen.
Welche Behörde ermittelt in dem Fall?
Die Pariser Staatsanwaltschaft hat ein Verfahren eingeleitet, das an das Office anti cybercriminalité (OFAC), die zentrale französische Ermittlungseinheit für Cyberkriminalität, übergeben wurde.
Annika Vogel
Annika Vogel ist Cybersecurity-Analystin bei TrendinTech und schreibt über Datenlecks, Schwachstellen, Ransomware und die geopolitische Dimension digitaler Sicherheit. Annika möchte ihren Leserinnen und Lesern einen nüchternen, fundierten Blick auf Bedrohungen bieten, die oft mit großen Schlagzeilen gehandelt werden.
Alle Artikel von Annika Vogel (5)Ähnliche Artikel
Kühlhack: Wer haftet für 80 Carrefour-Filialen? [2026]
Supermarkt-Kühlhack: 5 Ketten, 1 Lieferant, 1 Risiko [2026]